



Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

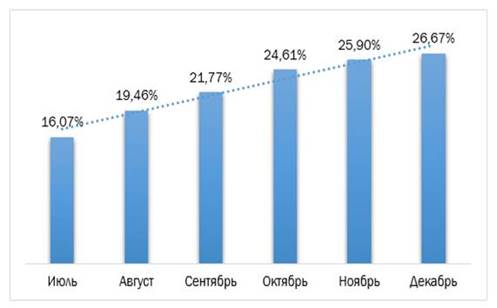
В среднем каждый пятый компьютер на промышленном предприятии в России ежемесячно подвергался кибератакам во второй половине 2016 года. При этом общее число атакованных машин с июля по декабрь постоянно увеличивалось.

Всего же за этот период с вредоносными программами в России столкнулось 42% компьютеров, так или иначе относящихся к технологической сети предприятий. Такие данные были получены по результатам работы ICS CERT «Лаборатории Касперского» – центра реагирования на компьютерные инциденты на индустриальных и критически важных объектах.


% атакованных промышленных компьютеров, июль-декабрь 2016 года


ICS CERT «Лаборатории Касперского» также выяснил, что в четверти случаев (28%) киберугрозы на российские промышленные компьютеры попадали из Интернета. Кроме того, на 6% этих машин вредоносное ПО было обнаружено при подключении съемных носителей информации.

В общей сложности эксперты «Лаборатории Касперского» обнаружили в системах промышленной автоматизации 75 уязвимостей, 58 из которых максимально критичны для безопасности предприятий. Также ICS CERT «Лаборатории Касперского» нашел в технологических сетях порядка 20 тысяч модификаций вредоносного ПО. Вместе с тем аналитики отмечают, что попытки заражения индустриальных компьютеров сегодня нередко носят случайный характер: скорее всего, злоумышленники атаковали корпоративную сеть предприятия, но из-за того, что она не отделена от технологической сети, зловреды попали и туда. Именно поэтому все те угрозы и категории программ, которые представляют опасность для компаний по всему миру, актуальны и для промышленных компаний, в том числе программы-вымогатели, банковские троянцы, шпионские программы. 

Однако этот факт вовсе не означает, что злоумышленники не интересуются индустриальными сетями. Так, из всех целевых атак, обнаруженных «Лабораторией Касперского» в 2016 году, каждая четвертая была направлена в том числе и на предприятия. 

«По нашим данным, атаки на компании различных секторов промышленности все чаще становятся целенаправленными. И задача защиты от них на порядок сложнее, чем от случайных заражений. В свою очередь, стабильный рост процента атакуемых промышленных компьютеров, который мы наблюдали на протяжении всей второй половины 2016 года, свидетельствует об актуальности проблемы кибербезопасности индустриальных систем. Это серьезный вызов для всего сообщества разработчиков промышленных систем автоматизации, владельцев и операторов этих систем и производителей защитных решений», – поясняет Евгений Гончаров, руководитель ICS CERT «Лаборатории Касперского».

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru