



Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

Почти половина промышленных компьютеров в России подверглась кибератакам

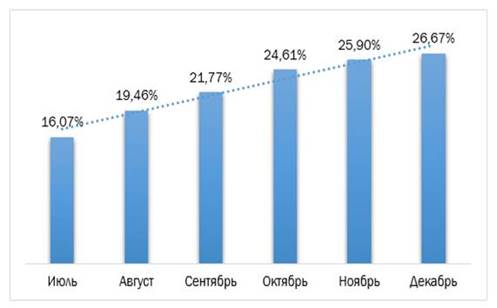
В среднем каждый пятый компьютер на промышленном предприятии в России ежемесячно подвергался кибератакам во второй половине 2016 года. При этом общее число атакованных машин с июля по декабрь постоянно увеличивалось.

Всего же за этот период с вредоносными программами в России столкнулось 42% компьютеров, так или иначе относящихся к технологической сети предприятий. Такие данные были получены по результатам работы ICS CERT «Лаборатории Касперского» – центра реагирования на компьютерные инциденты на индустриальных и критически важных объектах.


% атакованных промышленных компьютеров, июль-декабрь 2016 года


ICS CERT «Лаборатории Касперского» также выяснил, что в четверти случаев (28%) киберугрозы на российские промышленные компьютеры попадали из Интернета. Кроме того, на 6% этих машин вредоносное ПО было обнаружено при подключении съемных носителей информации.

В общей сложности эксперты «Лаборатории Касперского» обнаружили в системах промышленной автоматизации 75 уязвимостей, 58 из которых максимально критичны для безопасности предприятий. Также ICS CERT «Лаборатории Касперского» нашел в технологических сетях порядка 20 тысяч модификаций вредоносного ПО. Вместе с тем аналитики отмечают, что попытки заражения индустриальных компьютеров сегодня нередко носят случайный характер: скорее всего, злоумышленники атаковали корпоративную сеть предприятия, но из-за того, что она не отделена от технологической сети, зловреды попали и туда. Именно поэтому все те угрозы и категории программ, которые представляют опасность для компаний по всему миру, актуальны и для промышленных компаний, в том числе программы-вымогатели, банковские троянцы, шпионские программы. 

Однако этот факт вовсе не означает, что злоумышленники не интересуются индустриальными сетями. Так, из всех целевых атак, обнаруженных «Лабораторией Касперского» в 2016 году, каждая четвертая была направлена в том числе и на предприятия. 

«По нашим данным, атаки на компании различных секторов промышленности все чаще становятся целенаправленными. И задача защиты от них на порядок сложнее, чем от случайных заражений. В свою очередь, стабильный рост процента атакуемых промышленных компьютеров, который мы наблюдали на протяжении всей второй половины 2016 года, свидетельствует об актуальности проблемы кибербезопасности индустриальных систем. Это серьезный вызов для всего сообщества разработчиков промышленных систем автоматизации, владельцев и операторов этих систем и производителей защитных решений», – поясняет Евгений Гончаров, руководитель ICS CERT «Лаборатории Касперского».

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru