



Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

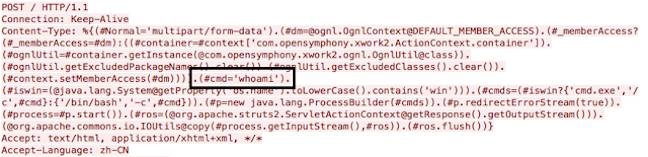
Исследовательская группа Cisco Talos предупреждает о наличии уязвимости удаленного выполнения кода в Apache Struts 2, которая используется в реальных атаках.

Брешь отслеживается под идентификатором CVE-2017-5638, ее можно проэксплуатировать при загрузке файлов с помощью парсера Jakarta Multipart. Проблема вызвана неправильной обработкой заголовка Content-Type, что позволяет удаленному злоумышленнику выполнять команды ОС на целевой системе.

Уязвимость затрагивает следующие версии: с Struts 2.3.5 по 2.3.31, с Struts 2.5 по 2.5.10. Она была устранена 6 марта с выходом версий 2.3.32 и 2.5.10.1.

Использование этой бреши в реальных атаках впервые было замечено Cisco Talos 7 марта, это произошло вскоре после того, как был опубликован код, доказывающий ее наличие. По мнению исследователей, большинство попыток эксплуатации используют этот общедоступный код.

Некоторые из атак включают выполнение простой команды Linux, вероятно, в попытке определить, уязвима ли целевая система. Исследователи наблюдали использование таких команд, как «whoami» и «ifconfig», которые позволяют злоумышленникам видеть, какой пользователь выполняет службу и собирать информацию о конфигурации сети.

В случаях более сложных атак, злоумышленники останавливали брандмауэр Linux, загружали вредоносную составляющую с веб-сервера и выполняли ее.

«Вероятнее всего, использование этой уязвимости будет продолжаться и дальше, и развиваться в более широких масштабах, так как ее использование довольно тривиальна задача для злоумышленников» - говорит эксперт из Cisco, Ник Биазини (Nick Biasini).

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru