



Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

Исследовательская группа Cisco Talos предупреждает о наличии уязвимости удаленного выполнения кода в Apache Struts 2, которая используется в реальных атаках.

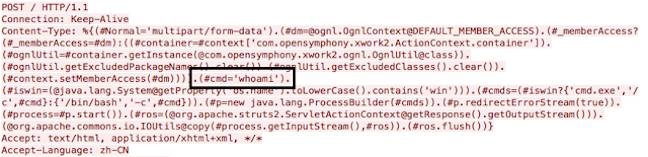
Брешь отслеживается под идентификатором CVE-2017-5638, ее можно проэксплуатировать при загрузке файлов с помощью парсера Jakarta Multipart. Проблема вызвана неправильной обработкой заголовка Content-Type, что позволяет удаленному злоумышленнику выполнять команды ОС на целевой системе.

Уязвимость затрагивает следующие версии: с Struts 2.3.5 по 2.3.31, с Struts 2.5 по 2.5.10. Она была устранена 6 марта с выходом версий 2.3.32 и 2.5.10.1.

Использование этой бреши в реальных атаках впервые было замечено Cisco Talos 7 марта, это произошло вскоре после того, как был опубликован код, доказывающий ее наличие. По мнению исследователей, большинство попыток эксплуатации используют этот общедоступный код.

Некоторые из атак включают выполнение простой команды Linux, вероятно, в попытке определить, уязвима ли целевая система. Исследователи наблюдали использование таких команд, как «whoami» и «ifconfig», которые позволяют злоумышленникам видеть, какой пользователь выполняет службу и собирать информацию о конфигурации сети.

В случаях более сложных атак, злоумышленники останавливали брандмауэр Linux, загружали вредоносную составляющую с веб-сервера и выполняли ее.

«Вероятнее всего, использование этой уязвимости будет продолжаться и дальше, и развиваться в более широких масштабах, так как ее использование довольно тривиальна задача для злоумышленников» - говорит эксперт из Cisco, Ник Биазини (Nick Biasini).

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru