



Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google объявила о том, что планирует внести изменения в условия своей программы по выплате вознаграждений за найденные уязвимости. За обнаружение отдельных типов брешей будет увеличено денежное вознаграждение.

Изначальное Google предлагала 20 000 $ обнаружение уязвимостей удаленного выполнения кода (RCE) и 10 000 $ для брешей, способных дать неограниченный доступ к базе данных. Сейчас же техногигант увеличил награду до 31 337 $ и 13 337 $ соответственно.

Исследователи также могут заработать 31 337 $, если найдут уязвимости, способные привести к обходу песочницы в таких приложениях, как: Google Search, Accounts, Wallet, Inbox, Code Hosting, Chrome Web Store, App Engine, Google Play и Chromium Bug Tracker. Если бреши будут найдены в продуктах с более низким приоритетом, максимальное вознаграждение составит 5000 $.

В конце января компания сообщила, что выплатила более 9 миллионов долларов с момента запуска в 2010 году своей программы вознаграждения за найденные уязвимости.

Исследование, проведенное Google среди ведущих исследователей показало, что в 2016 году 57% искали уязвимости несколько раз в месяц, почти 24% делал это редко или никогда, в то время как 19% пытались обнаружить бреши почти каждый день. Половина респондентов сказали, что они лишь иногда обнаруживают уязвимости, а 16,7% утверждают, что находят недостатки почти всегда.

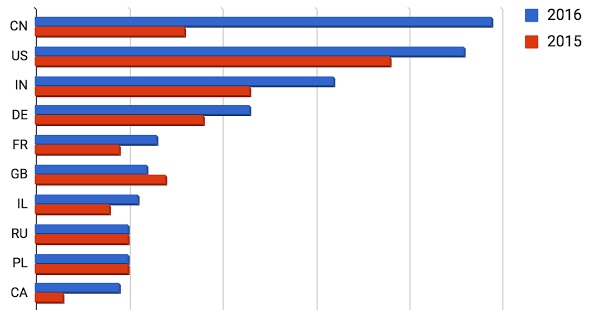
Большинство исследователей, получившие вознаграждения в 2016 году находятся в Китае, Соединенных Штатах и Индии.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru