



Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

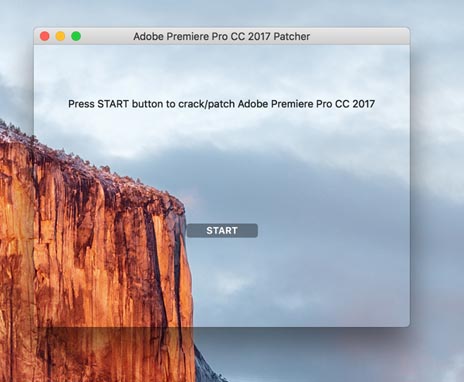
Специалисты ESET обнаружили новый шифровальщик для macOS. Малварь маскируется под Patcher – приложение для взлома Adobe Premiere Pro, Microsoft Office для Mac и другого платного софта. Шифровальщик написан на языке программирования Swift и распространяется через торрент-трекеры.

При запуске «патчера» открывается окно с кнопкой Start на прозрачном фоне. На этом этапе шифрование файлов еще можно предотвратить – достаточно закрыть окно, которое уже не откроется повторно. Но после нажатия кнопки малварь шифрует пользовательские файлы.


Требования выкупа содержатся в файле README!.txt. Жертве предлагается перечислить 0,25 биткоина (около 17 000 рублей) на указанный кошелек и сообщить об оплате по электронной почте на открытом сервисе Mailinator. Текстовый файл жестко вшит в код малвари, это означает, что для всех потенциальных жертв используется один и тот же кошелек и email. Пока активности в кошельке и ящике отмечено не было. 

Проблема в том, что даже в случае оплаты выкупа восстановить файлы не удастся. В коде программы не предусмотрена функция связи с командным сервером – это означает, что у операторов малвари нет ключа расшифровки.

Малварь задает ключ шифрования при помощи функции генерации случайного числа arc4random_uniform. Длина ключа (25 символов) не позволяет подобрать его путем полного перебора в разумные сроки.

По мнению специалистов ESET, новый шифровальщик – «далеко не шедевр», тем не менее, он может лишить жертв доступа к данным. ESET рекомендует использовать антивирусное ПО и регулярно выполнять резервное копирование важных файлов.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru