



Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

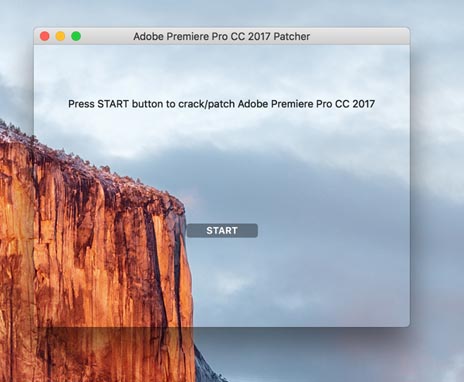
Специалисты ESET обнаружили новый шифровальщик для macOS. Малварь маскируется под Patcher – приложение для взлома Adobe Premiere Pro, Microsoft Office для Mac и другого платного софта. Шифровальщик написан на языке программирования Swift и распространяется через торрент-трекеры.

При запуске «патчера» открывается окно с кнопкой Start на прозрачном фоне. На этом этапе шифрование файлов еще можно предотвратить – достаточно закрыть окно, которое уже не откроется повторно. Но после нажатия кнопки малварь шифрует пользовательские файлы.


Требования выкупа содержатся в файле README!.txt. Жертве предлагается перечислить 0,25 биткоина (около 17 000 рублей) на указанный кошелек и сообщить об оплате по электронной почте на открытом сервисе Mailinator. Текстовый файл жестко вшит в код малвари, это означает, что для всех потенциальных жертв используется один и тот же кошелек и email. Пока активности в кошельке и ящике отмечено не было. 

Проблема в том, что даже в случае оплаты выкупа восстановить файлы не удастся. В коде программы не предусмотрена функция связи с командным сервером – это означает, что у операторов малвари нет ключа расшифровки.

Малварь задает ключ шифрования при помощи функции генерации случайного числа arc4random_uniform. Длина ключа (25 символов) не позволяет подобрать его путем полного перебора в разумные сроки.

По мнению специалистов ESET, новый шифровальщик – «далеко не шедевр», тем не менее, он может лишить жертв доступа к данным. ESET рекомендует использовать антивирусное ПО и регулярно выполнять резервное копирование важных файлов.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru