



В 2016 году число Android-вымогателей выросло на 50%

В 2016 году число Android-вымогателей выросло на 50%

В 2016 году число Android-вымогателей выросло на 50%

Вирусная лаборатория ESET подготовила отчет об актуальных угрозах для смартфонов и планшетов на Android. Тренд 2017 года – распространение программ-вымогателей для этой платформы.

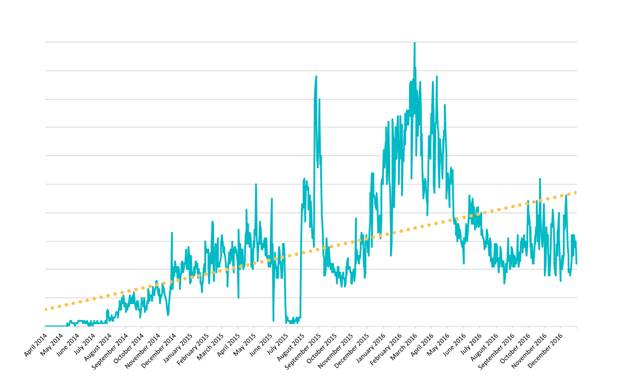
По данным статистики облачной системы ESET LiveGrid®, в 2016 году число вымогателей, ориентированных на Android-устройства, увеличилось на 50% в сравнении с 2015 годом. Наибольший всплеск отмечен в первой половине года.

По оценке ESET, среди вредоносных программ данного типа преобладают «полицейские» вымогатели. Они блокируют экран устройства; требование выкупа имитирует официальное сообщение о блокировке за просмотр порноконтента, распространение нелицензионного ПО и другие подобные «нарушения».

Помимо этого, киберпреступники совершенствуют шифрование и дорабатывают методы маскировки вредоносного функционала вымогателей.


Операторы Android-вымогателей переключают внимание с Восточной Европы на США. Кроме того, в 2016 году программы этого типа были активны и в Азии. В частности, в последние 12 месяцев число обнаружений мобильного вымогателя Jisut с требованием выкупа на китайском языке выросло вдвое.

ESET рекомендует Android-пользователям загружать мобильные приложения только с официальных площадок, предварительно изучая отзывы, и защитить смартфоны и планшеты современным антивирусным ПО.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru