



Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Исследователи голландской фирмы Securify провели детальный анализ банковского Android-трояна известного как Marcher и обнаружили, что ему удалось украсть данные значительного количества платежных карт.

Marcher начал свою активность в конце 2013 года, изначально он пытался обмануть пользователей и раздобыть их платежные данные, используя фишинговую страницу Google Play.

Далее вредонос пытался распространяться, маскируясь под популярные приложения, включая Netflix, WhatsApp и Super Mario Run. Securify обнаружила девять ботнетов Marcher за последние 6 месяцев, каждый из них был снабжен новыми модулями.

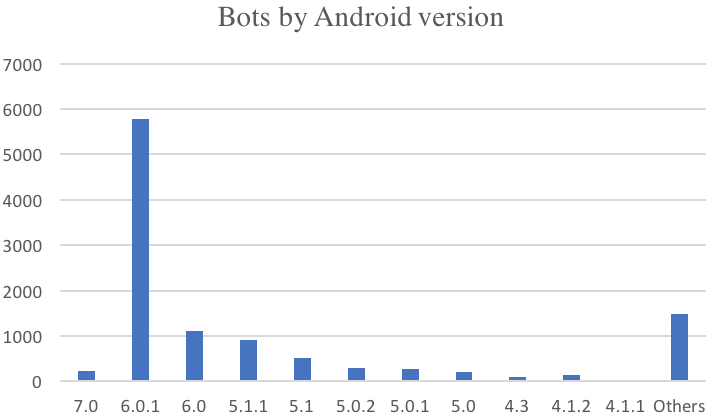
Один из этих ботнетов заразил более 11000 устройств. На сервере злоумышленников хранится 1300 номеров платежных карт и другая банковская информация.

Исследователи установили, что большинство зараженных устройств были под управлением Android 6.0.1, но более 100 устройств также имели на борту Android 7.0.

Marcher отслеживает запуск определенных приложений, запускающихся на зараженном устройстве. При обнаружении нужного вредоносу приложения, он накладывает поверх него собственное окно, пытаясь таким образом заставить пользователя ввести свои персональные данные и отправить их злоумышленникам.

Marcher блокирует запуск популярных антивирусных приложений на устройстве. Семь месяцев назад исследователи утверждали, что троянец блокирует восемь антивирусов, но отчет Securify показывает, что вредонос в настоящее время атакует около двух десятков антивирусных продуктов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru