



Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Исследователи голландской фирмы Securify провели детальный анализ банковского Android-трояна известного как Marcher и обнаружили, что ему удалось украсть данные значительного количества платежных карт.

Marcher начал свою активность в конце 2013 года, изначально он пытался обмануть пользователей и раздобыть их платежные данные, используя фишинговую страницу Google Play.

Далее вредонос пытался распространяться, маскируясь под популярные приложения, включая Netflix, WhatsApp и Super Mario Run. Securify обнаружила девять ботнетов Marcher за последние 6 месяцев, каждый из них был снабжен новыми модулями.

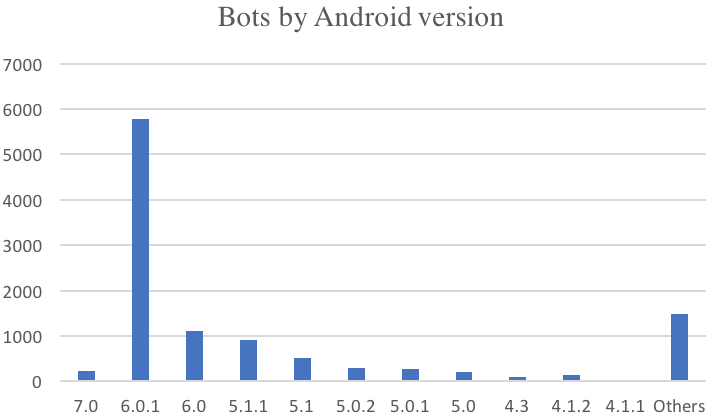
Один из этих ботнетов заразил более 11000 устройств. На сервере злоумышленников хранится 1300 номеров платежных карт и другая банковская информация.

Исследователи установили, что большинство зараженных устройств были под управлением Android 6.0.1, но более 100 устройств также имели на борту Android 7.0.

Marcher отслеживает запуск определенных приложений, запускающихся на зараженном устройстве. При обнаружении нужного вредоносу приложения, он накладывает поверх него собственное окно, пытаясь таким образом заставить пользователя ввести свои персональные данные и отправить их злоумышленникам.

Marcher блокирует запуск популярных антивирусных приложений на устройстве. Семь месяцев назад исследователи утверждали, что троянец блокирует восемь антивирусов, но отчет Securify показывает, что вредонос в настоящее время атакует около двух десятков антивирусных продуктов.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru