



Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Критическая уязвимость, раскрытая на прошлой неделе разработчиками WordPress уже была использована для взлома тысячи сайтов. Об этом предупреждают специалисты фирмы Sucuri.

Напомним, что 26 января разработчики системы управления контентом WordPress сделали заявление, что в вышедшей версии WordPress 4.7.2 исправлены три уязвимости, включая SQL-инъекции и межсайтовый скриптинг (XSS).

Примерно через неделю разработчики признались, что в версии 4.7.2 исправлен еще один недостаток, позволяющий удалённому атакующему без аутентификации изменить содержимое любой страницы через манипуляцию с REST API. Брешь позволяет злоумышленнику изменять содержание любого поста или страницы на целевом сайте.

По данным Sucuri, многие сайты на WordPress до сих пор не обновлены. По словам экспертов, раскрытие деталей уязвимости стало причиной резкого увеличения количества атак, использующих ее.

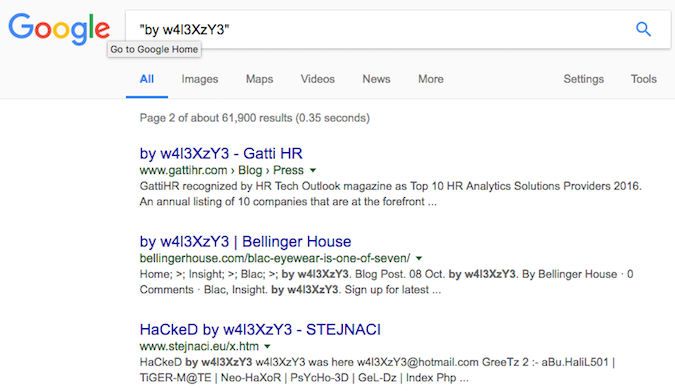
В одно из таких вредоносных кампаний злоумышленникам удалось изменить  содержание более 60 000 страниц, добавив туда надпись «Hacked by».

Несмотря на то, что все указывает на причастность к подобным атакам малограмотных хакеров, именуемых скрипткиддиз, эксперты полагают, что уязвимость в дальнейшем будет использоваться очень многими киберпреступниками.

«Мы уже зафиксировали несколько попыток использования эксплоита. Благодаря возможной монетизации, мы предполагаем, что эта уязвимость будет очень популярна у киберпреступников» - объяснил Дэниел Сид, технический директор и основатель Sucuri.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru