



Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

Android-вымогатель Charger требует выкуп за SMS и контакты

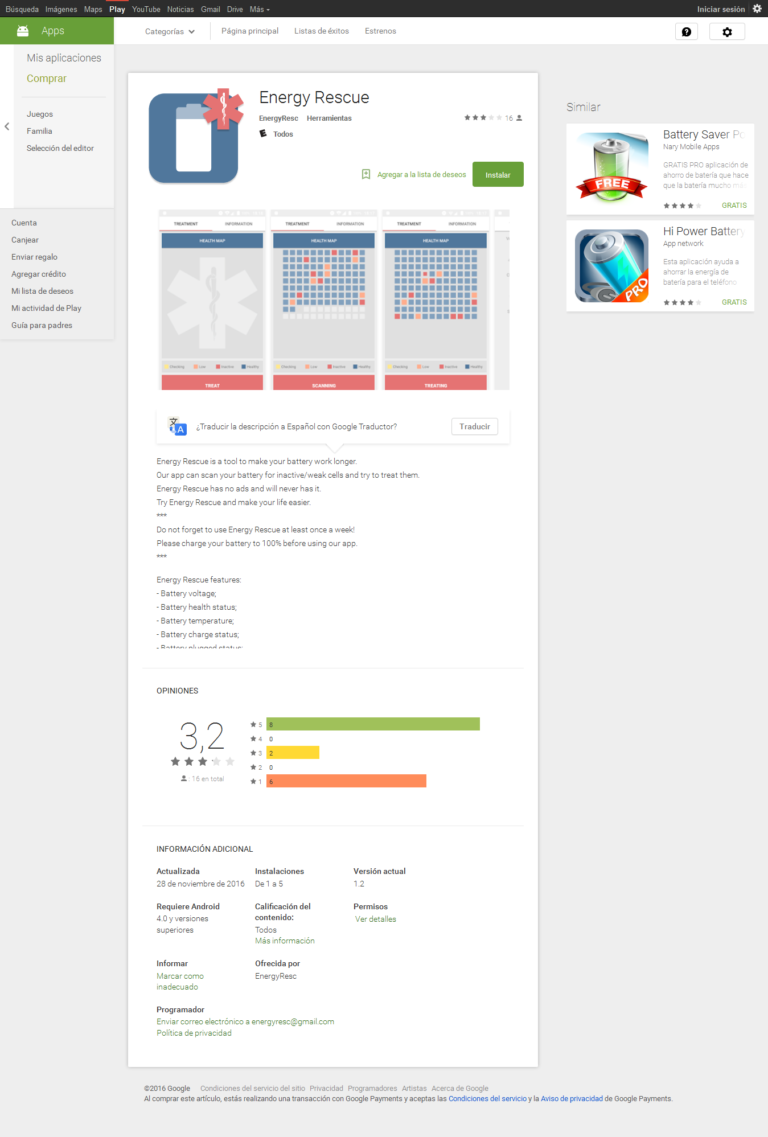
Специалисты компании Check Point обнаружили в официальном каталоге приложений Google Play нового мобильного вымогателя, получившего имя Charger. Малварь была найдена в приложении EnergyRescue. Зараженное приложение похищало контакты и SMS-сообщения пользователя, а затем запрашивало права администратора.

Если жертва давала свое разрешение, Charger блокировал устройство и отображал сообщение с требованием выкупа. Интересно, что злоумышленники, похитившие личные данные жертвы, угрожают, что если выкуп не будет оплачен, то конфиденциальные данные будут проданы на черном рынке, а после их используют для рассылки спама, банковских преступлений и так далее. Мошенники уверяют, что если заплатить им, с похищенной информацией ничего не случится, но, разумеется, нет никаких причин верить им на слово. Операторы малвари явно пытаются запугать жертву, злоупотребляют CpasLock’ом и утверждают, будто в их распоряжении оказался непросто список контактов, но и данные от аккаунтов пользователя в социальных сетях, информация о его банковских картах и счетах. В последнее время эксперты называют такую малварь, которая вымогает деньги и сыплет пустыми угрозами, doxware.

Исследователи Check Point отмечают, что Charger отличается от других похожих вредоносов. Те полагаются в своей работе на дропперы: загруженное из Google Play приложение, как правило, являет дроппером, то есть не содержит почти никакой вредоносной функциональности, лишь запрашивает у жертвы права администратора. И лишь после повышения прав на зараженный девайс загружается основная малварь.


Charger, по словам экспертов, содержит основной вредоносный код с самого начала, но его авторы приняли другие меры предосторожности. Так, малварь загружает код динамически, из зашифрованных источников. Также код наводнен бессмысленными командами, которые были добавлены туда нарочно, чтобы усложнить работу ИБ-специалистам и скрыть настоящие команды. Плюс все строки двоичных массивов зашифрованы, и малварь внимательно проверяет, не пытаются ли ее запустить на эмуляторе, пишет xakep.ru.

Исследователи сообщают, что Charger не атакует пользователей из России, Белоруссии и Украины. По мнению специалистов, таким образом авторы вредоноса защищаются от уголовного преследования в родных странах или возможной экстрадиции.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru