



Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

На этой неделе Mozilla выпустила Firefox 51. Помимо исправления критических уязвимостей, последняя версия популярного веб-браузера вводит новую функцию безопасности, предназначенную для предупреждения пользователей о страницах авторизации, работающих не через защищенное соединение.

Что касается уязвимостей, то Firefox 51 исправляет в общей сложности 24 уязвимостей, пять из них получили статус критических, шесть статус высокой степени риска.

Перечень критических дефектов включает в себя брешь в XSL (CVE-2017-5376), обход защиты ASLR и DEP (CVE-2017-5375), повреждение памяти в графической библиотеке Skia (CVE-2017 -5377) и другие уязвимости, которые могут привести к выполнению произвольного кода (CVE-2017-5374 и CVE-2017-5373).

Уязвимости высокой степени риска включают в себя опасность раскрытия информации и повышение привилегий.

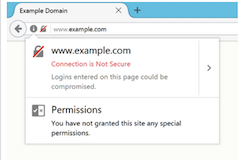
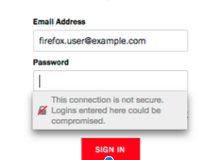
Firefox 51 будет предупреждать пользователей перечеркнутым замком в адресной строке, когда они будут заходить на сайт, который требует ввести пароль, но при этом не использует безопасный протокол HTTPS. В будущих версиях веб-браузер будет отображать аналогичный значок и предупреждающее сообщение, когда пользователь нажмет на имя пользователя или поле для ввода пароля на незащищенной странице.


Mozilla отметила, что сейчас реализации HTTPS стала проще, чем когда-либо и число сайтов, использующих безопасный протокол растет. С января 2016 года процент страниц авторизации, использующих HTTPS увеличился с 40% до 70%.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru