



Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Вирусная лаборатория ESET обнаружила новую версию вредоносной программы KillDisk, предназначенную для атак на Linux-устройства. Малварь приобрела также функции шифратора. KillDisk – деструктивный компонент, который использовался в атаках на украинские энергетические и финансовые компании в 2015 и 2016 гг.

В декабре 2016 года специалисты ESET изучали версию KillDisk, которая удаляла важные системные файлы, в результате чего зараженный компьютер переставал загружаться. Взамен удаленных программа создавала новые файлы, содержащие строку mrR0b07 или fS0cie7y – отсылки к сериалу «Мистер Робот».

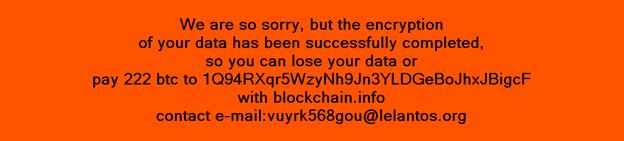
Последние версии KillDisk получили новые функции – они шифруют файлы на зараженном устройстве и требуют выкуп за восстановление данных. Сумма выкупа рекордная – 222 биткоина (больше 200 тыс. долларов).

Новейший KillDisk атакует как Windows, так и Linux-системы. В числе потенциальных жертв не только рабочие станции, но и серверы, что увеличивает возможный ущерб. Требования выкупа в Windows и Linux-версиях идентичны.


Windows-версия деструктивного компонента использует алгоритм шифрования AES с 256-битным ключом (свой ключ для каждого файла). Ключ для расшифровки хранится на сервере злоумышленников.

KillDisk для Linux шифрует файлы при помощи алгоритма Triple-DES. Программа не хранит ключ шифрования на зараженном компьютере и не отправляет его на удаленный сервер, поэтому даже уплата выкупа не гарантирует восстановления данных. С другой стороны, по оценке ESET, в работе Linux-версии присутствует уязвимость, благодаря которой восстановление возможно. 

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru