



Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

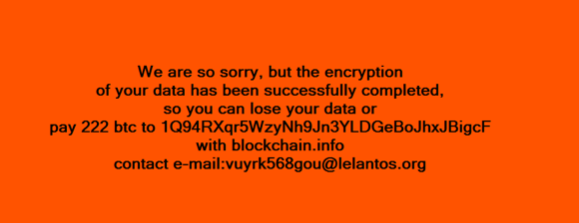
Недавно обнаруженная вредоносная программа KillDisk шифрует файлы пользователей с целью получения выкупа. Эксперты обеспокоены тем, что KillDisk используется в атаках, направленных на автоматизированные системы управления (АСУ).

Предыдущие версии KillDisk уничтожали данные на жестких дисках, чтобы вывести системы из строя. Однако новый вариант, обнаруженный фирмой CyberX, шифрует файлы, используя комбинацию RSA и AES алгоритмов. Каждый файл шифруется с индивидуальным ключом AES и эти ключи шифруются с использованием ключа RSA длиной 1028, он хранится в теле вредоносной программы.

Вице-президент CyberX Дэвид Атч (David Atch) утверждает, что образец вредоносной программы, который они проанализировали, является хорошо написанным вымогателем. Код похож на более ранние образцы и их функционал практически идентичен.

Вымогатель предназначен для шифрования различных типов файлов, в этот список входят документы, базы данных, образы дисков, электронные письма и мультимедийные файлы. Файлы шифруются как в локальных, так и в сетевых папках.

Пользователи должны заплатить 222 биткойнов (210000 $) за восстановление своих файлов, это натолкнуло экспертов на мысль о том, что авторы шифровальщика будут атаковать организации с немалым бюджетом. Адрес электронной почты, который используется для контакта со злоумышленниками связан с Lelantos, сервисом электронной почты, специализирующемся на конфиденциальности и доступным только через сеть Tor.

Атч также отметил, что для всех образцов используется один и тот же публичный ключ RSA. Это означает, что дешифратор, полученный одним пользователем, скорее всего, сможет расшифровать файлы и других жертв.

Согласно CyberX, вредоносная программа требует повышения привилегий и регистрирует себя в качестве сервиса. Вредонос завершает различные процессы, избегая критических системных и тех, что связанны с антивирусными приложениями.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru