



Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Недавно обнаруженная вредоносная программа KillDisk шифрует файлы пользователей с целью получения выкупа. Эксперты обеспокоены тем, что KillDisk используется в атаках, направленных на автоматизированные системы управления (АСУ).

Предыдущие версии KillDisk уничтожали данные на жестких дисках, чтобы вывести системы из строя. Однако новый вариант, обнаруженный фирмой CyberX, шифрует файлы, используя комбинацию RSA и AES алгоритмов. Каждый файл шифруется с индивидуальным ключом AES и эти ключи шифруются с использованием ключа RSA длиной 1028, он хранится в теле вредоносной программы.

Вице-президент CyberX Дэвид Атч (David Atch) утверждает, что образец вредоносной программы, который они проанализировали, является хорошо написанным вымогателем. Код похож на более ранние образцы и их функционал практически идентичен.

Вымогатель предназначен для шифрования различных типов файлов, в этот список входят документы, базы данных, образы дисков, электронные письма и мультимедийные файлы. Файлы шифруются как в локальных, так и в сетевых папках.

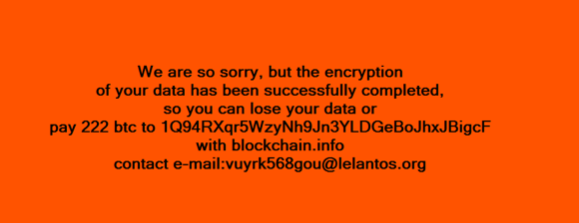
Пользователи должны заплатить 222 биткойнов (210000 $) за восстановление своих файлов, это натолкнуло экспертов на мысль о том, что авторы шифровальщика будут атаковать организации с немалым бюджетом. Адрес электронной почты, который используется для контакта со злоумышленниками связан с Lelantos, сервисом электронной почты, специализирующемся на конфиденциальности и доступным только через сеть Tor.

Атч также отметил, что для всех образцов используется один и тот же публичный ключ RSA. Это означает, что дешифратор, полученный одним пользователем, скорее всего, сможет расшифровать файлы и других жертв.

Согласно CyberX, вредоносная программа требует повышения привилегий и регистрирует себя в качестве сервиса. Вредонос завершает различные процессы, избегая критических системных и тех, что связанны с антивирусными приложениями.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru