



Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

Найден способ расшифровывать файлы, пораженные очень опасным троянцем

«Лаборатория Касперского» выпустила обновленную бесплатную утилиту RannohDecryptor для борьбы с последними версиями шифровальщика CryptXXX — одного из самых распространенных и опасных зловредов этого типа. Начиная с апреля 2016 года жертвами троянцев семейства CryptXXX стали по меньшей мере 80 000 человек.

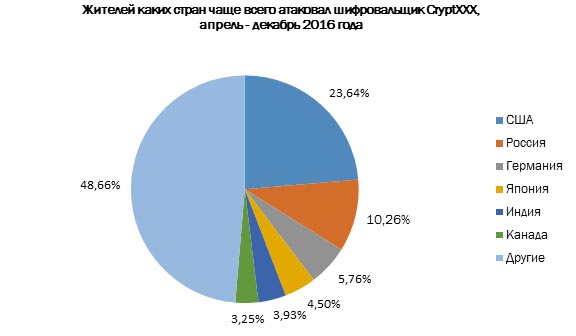
Это только случаи, зафиксированные экспертами «Лаборатории Касперского»: по их оценкам, общее число заражений может достигать нескольких сотен тысяч. Больше половины заражений пришлось на шесть стран: США, Россию, Германию, Японию, Индию и Канаду.


До недавнего времени полная расшифровка файлов, «обработанных» CryptXXX, была невозможна. «Лаборатория Касперского» выпускала соответствующие утилиты в апреле и мае 2016 года, однако с тех пор появились новые модификации шифровальщика. RannohDecryptor расшифровывает большинство файлов с расширениями crypt., .cryp1 and .crypz.

Для внедрения троянца применялись популярные среди злоумышленников наборы эксплойтов Angler и Neutrino. Используя уязвимости в программном обеспечении, они позволяют преступникам получить практически полный контроль над устройством.

«Главный совет, который мы даем жертвам шифровальщиков, — ни в коем случае не платить выкуп, даже если на момент заражения еще нет технической возможности для расшифровки ваших данных. Сохраните поврежденные файлы и наберитесь терпения: специалисты по кибербезопасности во всем мире постоянно работают над тем, чтобы помочь жертвам шифровальщиков, поэтому почти всегда инструменты для расшифровки появляются в самое ближайшее время. Как это, собственно, и произошло с CryptXXX», — прокомментировал ситуацию Антон Иванов, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru