



Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследователи из RIPS Technologies, специализирующиеся на безопасности веб-приложений, проанализировали 44 705 из приблизительно 48 000 плагинов в официальном каталоге WordPress. Оказалось, что более чем 8 800 из них затрагивает, по крайней мере, одна уязвимость.

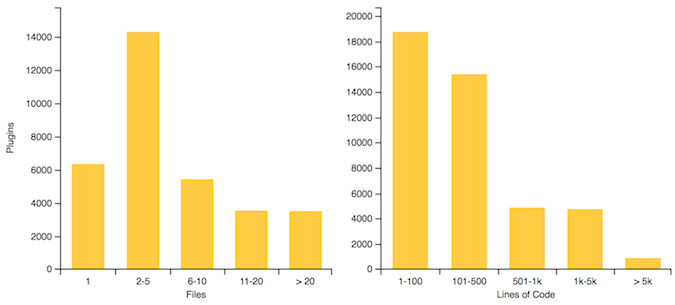
Компания загрузила все плагины и использовала свой статический анализатор кода, чтобы проверить те, у которых есть, по крайней мере, один PHP-файл. Анализ размера этих модулей показал, что примерно 14 000 из них имеют только 2-5 файлов и только в 10 500 из них есть более 500 строк кода.

Проанализировав плагины с более чем 500 строками кода (были классифицированы как «большие плагины»), эксперты пришил к выводу, что 4 559 или 43% из них имеют, по крайней мере, одну брешь средней степени опасности, например, межсайтовый скриптинг.

Также анализ RIPS показал, что в почти 36 тысячах плагинов нет каких-либо уязвимостей, а 1426 имеют бреши только низкого уровня опасности. Дыры средней степени были найдены в более чем 4 600 плагинах, высокой в 2 799, а критические в 41 плагине.

В общей сложности в плагинах было обнаружено 67 486 уязвимостей. Эксперты отметили, что большинство модулей не затрагивают уязвимости из-за их небольшого размера (меньше строк кода).

Что касается типов уязвимостей, то тут процентное соотношение распределилось следующим образом: более 68% XSS-брешей, чуть более 20% SQL-инъекции. XSS-уязвимости могут представлять серьезную опасность в случае с WordPress, но их эксплуатация требует взаимодействия с администратором. SQL-инъекции, с другой стороны, могут быть использованы без взаимодействия с пользователем и атаки могут быть автоматизированы.

В период с января по декабрь 2016 года, приманка компании RIPS обнаружила более 200 атак на плагины WordPress. 69 атаки были нацелены на Revolution Slider, 46 на Beauty & Clean Theme, 41 на MiwoFTP и 33 на Simple Backup. Эти атаки экслуатировали давно известные и хорошо задокументированные уязвимости.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru