



XSS-уязвимость в почте Yahoo позволяла читать чужие письма

XSS-уязвимость в почте Yahoo позволяла читать чужие письма

XSS-уязвимость в почте Yahoo позволяла читать чужие письма

Известный исследователь Йоуко Пюннёнен (Jouko Pynnönen) раскрыл в своем блоге детали опасной уязвимости, которую компания Yahoo исправила на прошлой неделе. Интересно, что почти год назад специалист уже находил практически аналогичный баг в веб-интерфейсе почтового сервиса Yahoo.

Тогда компания выплатила Пюннёнену вознаграждение в размере 10 000 долларов, и этот приз стал одним из самых крупных за всю историю существования bug bounty программы Yahoo. Теперь, спустя чуть меньше года, исследователь заработал на очень похожей уязвимости еще 10 000 долларов.

В блоге специалист объясняет, что обнаруженная им проблема позволяла злоумышленнику отправить жертве письмо со встроенным вредоносным кодом. Данный код исполнялся сразу же, как только жертва читала послание. Не требовалось никаких кликов по ссылкам, или открытия подозрительных файлов.

Равно как и год назад, проблема связана с некорректной работой фильтра Yahoo, который должен проверять корреспонденцию на наличие малвари и вредоносного кода. Более того, Пюннёнен искал второй такой же баг специально, хотя и понимал, что вероятность обнаружить еще одну XSS-уязвимость такого рода, крайне мала. Но исследователю улыбнулась удача, пишет xakep.ru.

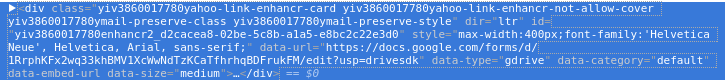
Эксперт пишет, что на этот раз он изучал различные опции, которые обошел вниманием в прошлый раз, к примеру, функцию «Поделиться файлами с облачного хостинга». Пюннёнен заметил, что в данном случае к письму прикладывается не обычное вложение, но HTML-ссылка на Google Docs или Dropbox. Выглядит это так:


Специалист не мог не обратить внимания на атрибуты data-* HTML, и быстро понял, что в прошлом году ему удалось вычислить далеко не все атрибуты, которые можно протащить сквозь фильтр Yahoo. К тому же атрибуты data-* HTML используются для хранения специфических данных приложений и типичны для JavaScript. Так Пюннёнен обнаружил новый вектор атаки.

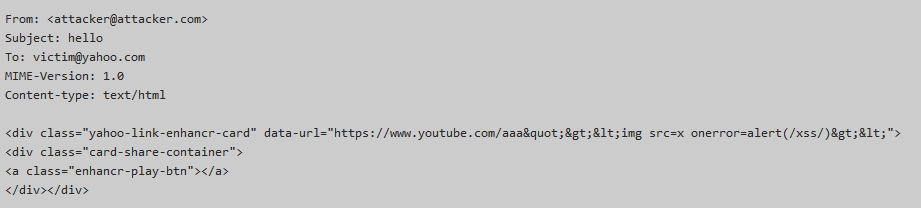
Вскоре исследователь разработал тестовый кейс следующего вида:


capture


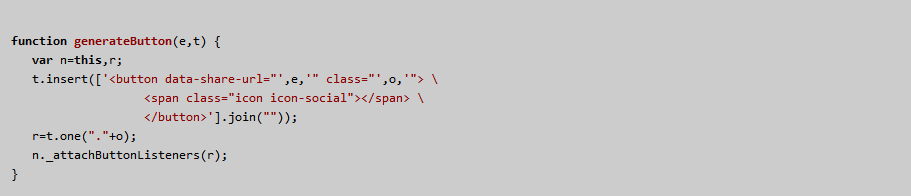
При просмотре такого сообщения в Yahoo Mail, замаскированный JavaScript немедленно выполняется (см. верхнюю иллюстрацию). Пюннёнен отследил проблему до одной из функций почтового сервиса: t.shareMenu.generateButton(r.cardUrl,s), которую эксперт приводит в блоге в слегка обфусцированном виде:


capture2


В итоге Пюннёнен создал proof-of-concept, который отправил специалистам Yahoo, вместе с информацией о проблеме. PoC исследователя использует AJAX, и как только жертва открывает вредоносное письмо, эксплоит считывает все содержимое папки «Входящие» и отправляет его на сервер атакующего. Кроме того, новая брешь позволяет оснастить письмо саморазмножающимся червем, который будет внедряться в подпись каждого исходящего письма жертвы, заражая все новые и новые ящики.

12 ноября 2016 года Пюннёнен передал свои изыскания сотрудникам Yahoo через официальную программу bug bounty на HackerOne. Уязвимость была устранена 29 ноября 2016 года, а исследователю вновь заплатили 10 000 долларов. Пюннёнен пишет, что хотя уязвимость легко эксплуатировать, найти ее оказалось не так уж просто. «Не сказал бы, что это примитивный баг, подобное вряд ли можно обнаружить, используя автоматические инструменты и сканеры», — говорит эксперт.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru