



Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Недавно был замечен JavaScript-эксплойт, эксплуатирующий уязвимость нулевого дня в Firefox. Злоумышленники активно атакуют пользователей браузера Tor, используя этот эксплоит. Как ожидается, разработчики браузеров Mozilla и Tor в ближайшее время выпустят обновления, исправляющие эту брешь.

Впервые эксплоит был описан в рассылке Tor Project. Говорят, что он состоит из одного HTML и одного CSS файлов. Соучредитель и президент Tor Project Роджер Динглдайн (Roger Dingledine) утверждает, что Mozilla знает об этой проблеме и работает над патчем. Сам браузер Tor обновиться сразу после выпуска патча Mozilla.

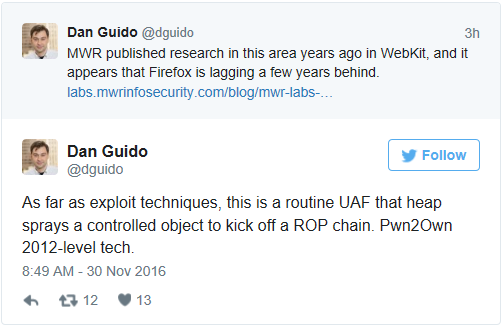
Фирма, работающая в области безопасности Trail of Bits проанализировали эксплоит и определили, что он использует уязвимость, затрагивающую SVG-парсер в Firefox.

Главный исполнительный директор Trail of Bits объяснил в Twitter, что подобные бреши были обнаружены в WebKit несколько лет назад, однаок до сих пор они не исправлены в Firefox. Уязвимость не так легко использовать в Google Chrome и Microsoft Edge из-за разделения памяти, которая не присутствует в Firefox. 

Эта уязвимость, по-видимому, также влияет на Mac OS, но эксплоит, замеченный в реальных случаях предназначен для целевой машины только под управлением Windows.

Исследователь, известный в сети под ником «TheWack0lian» изучил эксплоит и пришел к выводу, что он похож на тот, который в свое время использовали ФБР в 2013 году. Напомним, что целью ФБР в то время было идентифицировать пользователей Tor, подозреваемых в торговле детской порнографией.

Некоторые эксперты считают, что пользователи Tor должны отключить JavaScript в браузере, чтобы предотвратить подобные атаки. Однако также отмечается, что многие сайты будут работать некорректно.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru