



Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Пользователей Tor атакуют, используя эксплоит нулевого дня для Firefox

Недавно был замечен JavaScript-эксплойт, эксплуатирующий уязвимость нулевого дня в Firefox. Злоумышленники активно атакуют пользователей браузера Tor, используя этот эксплоит. Как ожидается, разработчики браузеров Mozilla и Tor в ближайшее время выпустят обновления, исправляющие эту брешь.

Впервые эксплоит был описан в рассылке Tor Project. Говорят, что он состоит из одного HTML и одного CSS файлов. Соучредитель и президент Tor Project Роджер Динглдайн (Roger Dingledine) утверждает, что Mozilla знает об этой проблеме и работает над патчем. Сам браузер Tor обновиться сразу после выпуска патча Mozilla.

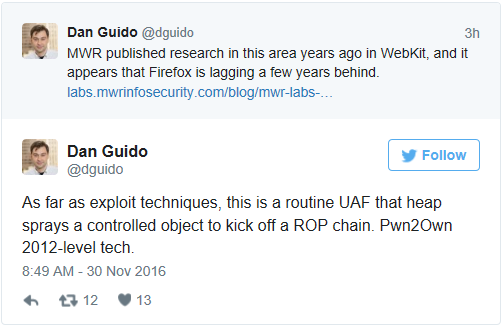
Фирма, работающая в области безопасности Trail of Bits проанализировали эксплоит и определили, что он использует уязвимость, затрагивающую SVG-парсер в Firefox.

Главный исполнительный директор Trail of Bits объяснил в Twitter, что подобные бреши были обнаружены в WebKit несколько лет назад, однаок до сих пор они не исправлены в Firefox. Уязвимость не так легко использовать в Google Chrome и Microsoft Edge из-за разделения памяти, которая не присутствует в Firefox. 

Эта уязвимость, по-видимому, также влияет на Mac OS, но эксплоит, замеченный в реальных случаях предназначен для целевой машины только под управлением Windows.

Исследователь, известный в сети под ником «TheWack0lian» изучил эксплоит и пришел к выводу, что он похож на тот, который в свое время использовали ФБР в 2013 году. Напомним, что целью ФБР в то время было идентифицировать пользователей Tor, подозреваемых в торговле детской порнографией.

Некоторые эксперты считают, что пользователи Tor должны отключить JavaScript в браузере, чтобы предотвратить подобные атаки. Однако также отмечается, что многие сайты будут работать некорректно.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru