



Новый вымогатель Ransoc шантажирует пользователей

Новый вымогатель Ransoc шантажирует пользователей

Новый вымогатель Ransoc шантажирует пользователей

Недавно обнаруженный новый вымогатель не шифрует файлы пользователей, как большинство представителей этого вида вредоносных программ. Вместо этого он собирает конфиденциальную информацию из Skype и профилей социальных сетей жертвы, чтобы потом требовать выкуп.

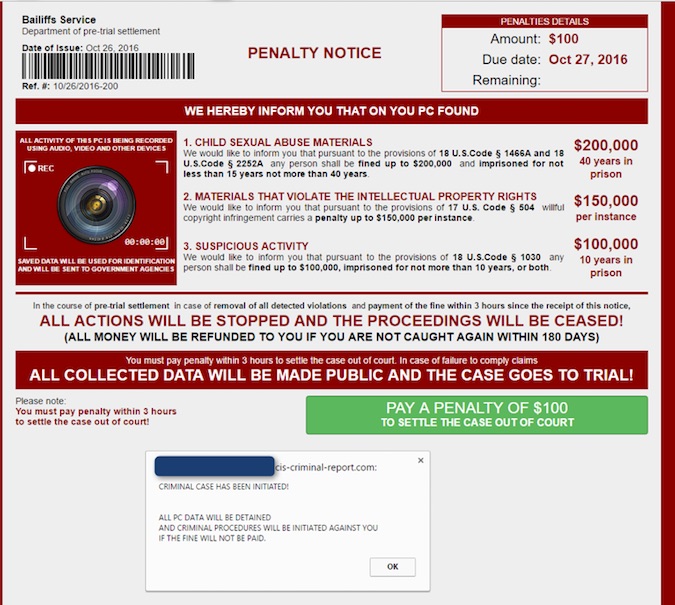
Вредонос, получивший название Ransoc подключается к профилям социальных сетей, обнаруженным на зараженном компьютере, в их числе LinkedIn, Facebook, Skype и другие. Далее вредоносная программа выполняет поиск торрент-файлов и другого контента, который может указывать на незаконную деятельность, а затем отображает записку с требованием выкупа с учетом найденного.

Как говорят исследователи, Ransoc ориентирован на компьютеры под управлением Windows, однако его функции схожи с кроссплатформенным вредоносом, блокирующим браузер. Этот вредонос был замечен в конце октября и распространялся через вредоносный трафик, атакуя Internet Explorer на Windows и Safari на OS X.

Исследователи Proofpoint проанализировали новый вымогатель и обнаружили, что он выполняет проверку IP и посылает весь трафик через сеть Tor. Кроме того, они обнаружили, что вредонос отображает бребование о выкупе, если на зараженном компьютере найдена детская порнография или файлы, загруженные через торренты.

Так как вымогатель подключается к учетным записям жертвы в социальных сетях, он требует выкуп за конкретные данные, в их числе фотографии профиля. В качестве угрозы вымогатель обещает публично обнародовать конфиденциальную информацию жертвы.

Код Ransoc показал, что у вымогателя есть возможность доступа к веб-камере, однако исследователи утверждают, что эта функция неактивна. Авторы этого вымогателя явно делали ставку на репутацию пользователей, а не на их файлы, даже угрожая судебным разбирательством в случае невыплаченного выкупа.

К слову о записке с требованием выкупа - это окно на весь экран, которое не позволяет пользователю получить доступ к их операционной системе или закрыть окно браузера. Кроме того, Ransoc проверяет каждые 100 мс наличие процессов regedit, msconfig и taskmgr и завершает их.

Эксперты Proofpoint установили, что Ransoc использует только ключ автозапуска в реестре для того, чтобы оставаться в системе. Следовательно, для того, чтобы избавиться от вредоноса, пользователю нужно всего лишь перезагрузить компьютер в безопасном режиме. Также авторы вымогателя действуют довольно рискованно, используя кредитные карты для оплаты выкупа, так как это легко позволит правоохранительным органам выследить их.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru