



ЛК сообщает об увеличении числа зловредов в почтовых вложениях

ЛК сообщает об увеличении числа зловредов в почтовых вложениях

ЛК сообщает об увеличении числа зловредов в почтовых вложениях

«Лаборатория Касперского» зафиксировала максимальное за последние два года количество спама, содержащего вредоносные вложения. В третьем квартале 2016 года защитные решения компании отразили свыше 73 млн попыток атак пользователей через вредоносные вложения в письмах.

Это не только на 37% больше, чем в предыдущем квартале, но и выше любого показателя с начала 2014 года. Как выяснили эксперты, в большинстве случаев подобные вложения содержали троянские программы, которые загружали в зараженную систему шифровальщиков. 

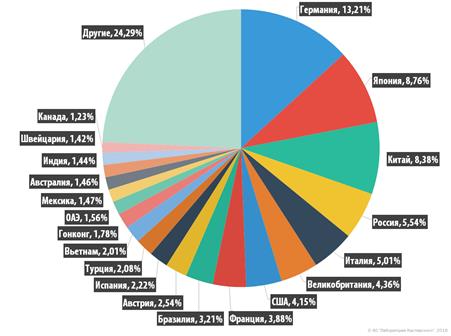
Что касается России, то в третьем квартале она заняла четвертую строчку в рейтинге стран, ставших мишенями вредоносного спама – на ее долю пришлось около 6% нежелательных сообщений с опасными вложениями. В первую же тройку попали Германия (13%), Япония (9%) и Китай (8%).


Распределение срабатываний почтового антивируса в связи с обнаружением вредоносных вложений в письмах, третий квартал 2016 года 


Всего доля спама в мировом почтовом трафике в конце лета – начале осени составила 59%, то есть шесть из десяти писем, получаемых среднестатистическим пользователем, были нежелательными. В Рунете этот показатель оказался даже немного выше – 62%.

Среди спам-рассылок в третьем квартале часто встречались письма с предложениями бесплатно протестировать какой-нибудь товар, который впоследствии можно оставить себе в постоянное пользование. В основном спамеры предлагали дорогую бытовую технику и электронные устройства, в частности только что появившийся на рынке iPhone нового поколения. Товар для тестирования авторы рассылок обещали прислать по почте и под этим предлогом выманивали у пользователей их личные данные, а также просили оплатить небольшие почтовые расходы. Гарантия получения оригинального товара надлежащего качества, да и какого-либо товара вообще, при этом полностью отсутствует. 

Помимо увеличения количества спама, «Лаборатория Касперского» также зафиксировала рост доли фишинговых атак. В третьем квартале решения компании предотвратили более 37 млн попыток перехода на фишинговые сайты, и это примерно на 5 млн больше, чем в предыдущем квартале. Главной целью злоумышленников были финансовые организации, в первую очередь банки – на эту категорию пришлось более четверти (27%) всех атак.  

«Тон большинства обнаруженных нами вредоносных спам-писем был нейтральным. Пользователя побуждали открыть вредоносное вложение, маскируя его под счета от различных организаций, квитанции, билеты, сканы документов, голосовые сообщения, уведомления от магазинов и так далее. Некоторые сообщения не содержали текста вообще. Все это соответствует тенденции спама последних лет: пользователя все реже пытаются удивить или запугать, чтобы мотивировать его пройти по вредоносной ссылке или открыть вложение. Наоборот, спамеры стараются сделать содержимое письма обыденным, не отличающимся от прочей личной корреспонденции. Видимо, расчет делается на то, что значительная часть пользователей освоила азы безопасности в Интернете и может отличить реальную угрозу от фальшивой, поэтому вредоносные вложения маскируются под самые нейтральные вещи», – рассказывает Дарья Лосева, руководитель отдела контентных аналитиков «Лаборатории Касперского».

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru