


Symantec исправили уязвимость подмены DLL в корпоративных продуктах

Symantec исправили уязвимость подмены DLL в корпоративных продуктах

Symantec исправили уязвимость подмены DLL в корпоративных продуктах

Во вторник Symantec проинформировали своих клиентов о том, что устранили уязвимость в своих корпоративных продуктах, которая позволяла загрузить DLL. Эта брешь в безопасности отслеживается под идентификатором CVE-2016-6590, о ней компании сообщил один из сотрудников, исследователь угроз, Himanshu Mehta. Недостаток затрагивает такие продукты как IT Management Suite (ITMS) 8.0, Ghost Solution Suite (GSS) 3.1 и Endpoint Virtualization (SEV) 7.x. Обновления были выпущены для каждого из уязвимых продуктов.

Согласно Symantec, уязвимые продукты не использовали абсолютный путь при загрузке DLL-файлов в процессе перезагрузки, либо загрузки системы. Это может привести к тому, что вредоносный DLL-файл может быть загружен до легитимного, что открывает возможность для выполнения произвольного кода, возможно, даже с повышенными привилегиями.

Для того чтобы эта атака сработала, злоумышленнику нужно каким-либо способом поместить на атакуемую систему вредоносный DLL-файл. Этого можно добиться, например, заставив пользователя самостоятельно загрузить этот файл, используя социальную инженерию или другие способы.

В операционной системе Windows приложения могут контролировать каталоги, из которых загружаются DLL, указав полный путь к файлу или с помощью других механизмов. Однако если приложение пренебрегает этими методами, операционная система включает стандартный поиск DLL в определенном порядке, чтобы найти требуемый файл.

В случае с десктопными приложениями, Windows сначала ищет DLL в каталоге, из которого загружается приложение. Некоторые исследователи отмечали, что такой механизм может представлять серьезную опасность, если инсталлятор запускается из папки «Downloads». Проблема в том, что все загруженные из Интернета файлы, как правило, сохраняются именно в этом каталоге, а это упрощает задачу злоумышленника.

В отличие от многих компаний, которые расценивают подобные уязвимости как не представляющие серьезной опасности, Symantec классифицировали проблему в своих продуктах как «уязвимость высокой степени риска».

Эксперт Mehta ранее уже сообщал о подобных ошибках в продуктах девяти других вендоров. Однако не все из них были исправлены.

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
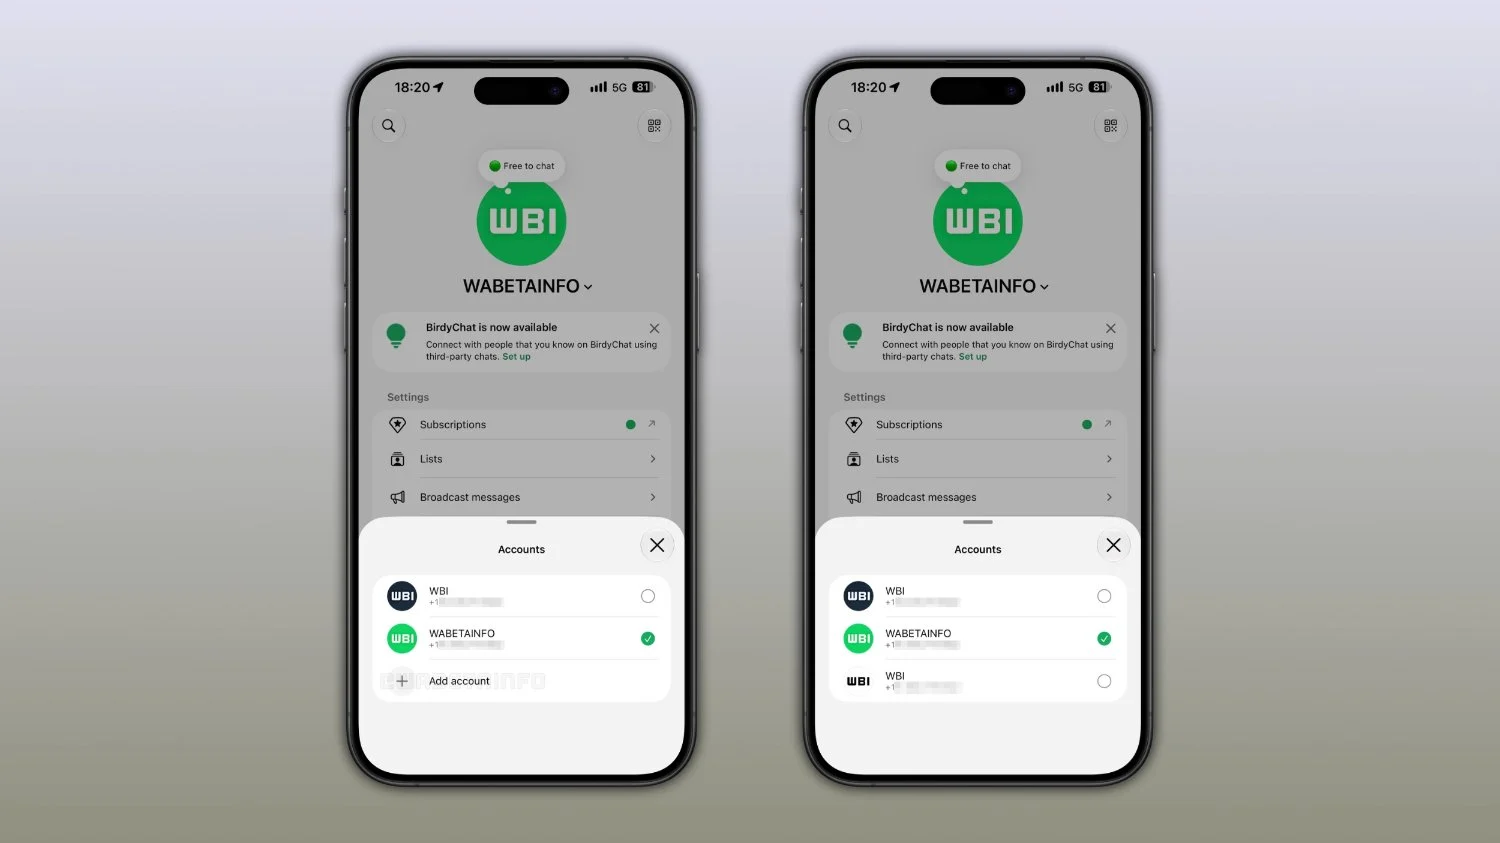

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru