



97% DDoS-атак нацелены на Китай, США и Южную Корею

97% DDoS-атак нацелены на Китай, США и Южную Корею

97% DDoS-атак нацелены на Китай, США и Южную Корею

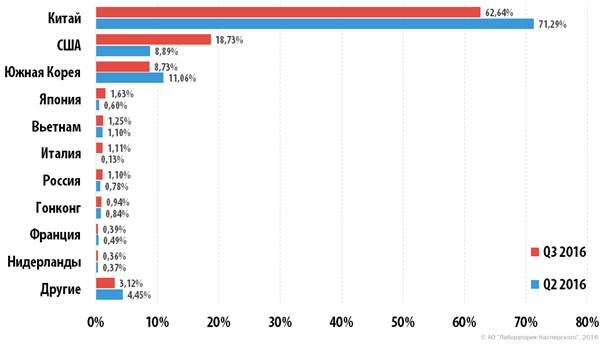
По данным «Лаборатории Касперского», в третьем квартале 2016 года от DDoS-атак пострадали веб-ресурсы в 67 странах мира. Абсолютное большинство их (97%) пришлось всего на три страны: Китай, США и Южную Корею. При этом Китаю «досталось» больше всех – 63% DDoS-атак были нацелены на ресурсы именно этого государства.

На фоне тройки лидеров число атак, зафиксированных в России, выглядит неубедительно, однако по сравнению с предыдущим кварталом оно заметно увеличилось – с 0,8% до 1,1%. 

Между тем Китай бьет рекорды и по другим квартальным показателям. Так, самая долгая атака в отчетном периоде продолжалась 184 часа (7,6 дня) и была нацелена на китайского провайдера. А популярный китайский поисковик стал рекордсменом по числу DDoS-атак на одну и ту же цель – за третий квартал ресурс был атакован 19 раз.    

В целом же эксперты «Лаборатории Касперского» заметили увеличение числа «умных» атак, которые используют защищенные https-соединения и таким образом избегают распознавания защитными системами. Чаще всего при подобных DDoS-атаках злоумышленники создают сравнительно небольшие по объему потоки запросов к «тяжелой» части веб-сайтов – например, к поисковым формам – и отправляют их с использованием https-протоколов, защищенных шифрованием. Системы распознавания и предотвращения DDoS-атак, в свою очередь, зачастую не способны расшифровывать трафик «на лету» и пропускают все запросы на сервер веб-ресурса. Таким образом, запросы атакующих остаются незамеченными, и DDoS-атака становится успешной даже при низкой интенсивности. 


Распределение уникальных мишеней DDoS-атак по странам, Q2 2016 и Q3 2016


«Стремление владельцев веб-ресурсов к защите информации и повышению уровня приватности, а также удешевление вычислительных мощностей привели к возникновению устойчивой тенденции: классический http заменяется на https, то есть увеличивается доля ресурсов, работающих с использованием шифрования. Разумеется, киберпреступники не могли не попытаться использовать эту ситуацию в своих интересах. Мы полагаем, что количество атак с использованием шифрования будет расти. Намечающаяся тенденция уже сейчас требует от разработчиков систем кибербезопасности в корне пересмотреть подходы к решению проблемы защиты от распределенных атак, поскольку наработанные решения могут оказаться неэффективными уже в ближайшем будущем», – рассказывает Алексей Киселев, руководитель проекта Kaspersky DDoS Prevention в России.

Еще одной тенденцией остается увеличение доли атак с Linux-ботнетов – в третьем квартале она выросла на 8 процентных пунктов и достигла к октябрю 79%. Это отчасти коррелируется с ростом популярности и без того самого распространенного метода SYN-DDoS, для которого Linux-ботнеты являются наиболее подходящим инструментом. Однако на Linux сегодня работают и многие устройства Интернета вещей, например, маршрутизаторы, которые все чаще оказывается замечены в составах различных бот-сетей. Именно поэтому особое внимание экспертов привлекла публикация исходного кода ботнета Mirai, который содержит встроенный сканнер, находящий уязвимые устройства Интернета вещей и включающий их в состав ботнета. 

«Интернет вещей все больше превращается в мощнейший инструмент для злоумышленников, чему способствует пренебрежение информационной безопасностью как со стороны вендоров, так и со стороны пользователей», – отмечает Алексей Киселев. 

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru