



Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Сильнейшие в истории атаки начались 16 сентября 2016 и продолжаются до сих пор - неизвестные злоумышленники пытаются парализовать работоспособность провайдеров защиты.

У специалистов есть основания полагать, что наблюдаемые потоки паразитного трафика феноменального объема являются частью массированной атаки, которой подвергся сайт журналиста Брайана Кребса, раскрывшего деятельность крупнейшего сервиса по осуществлению заказных DDoS-атак - vDOS.

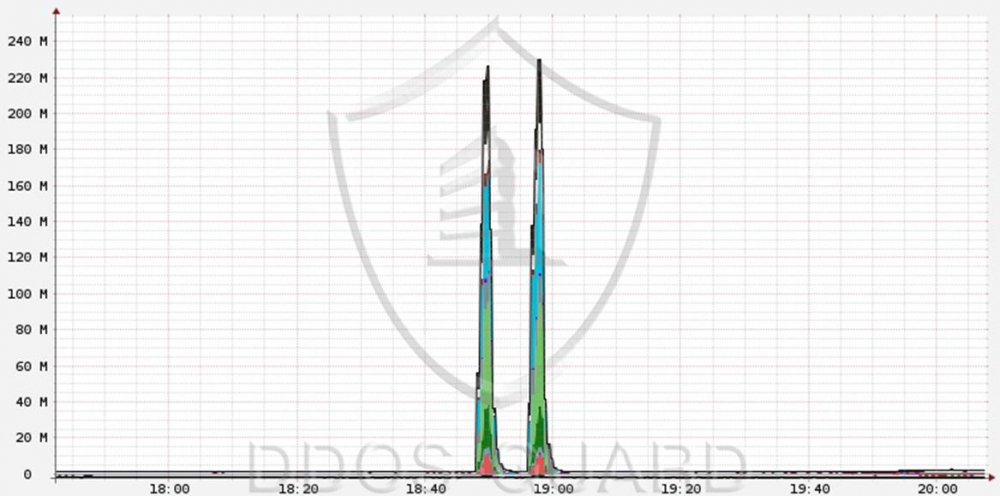
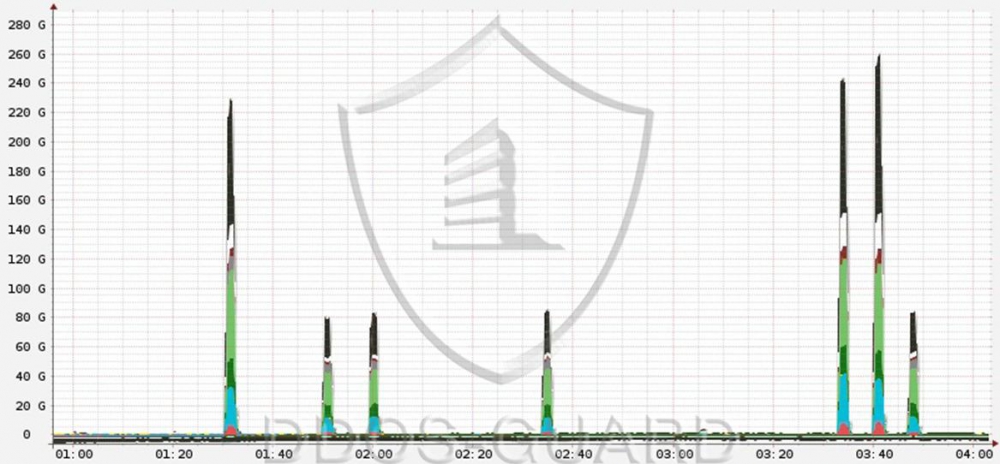
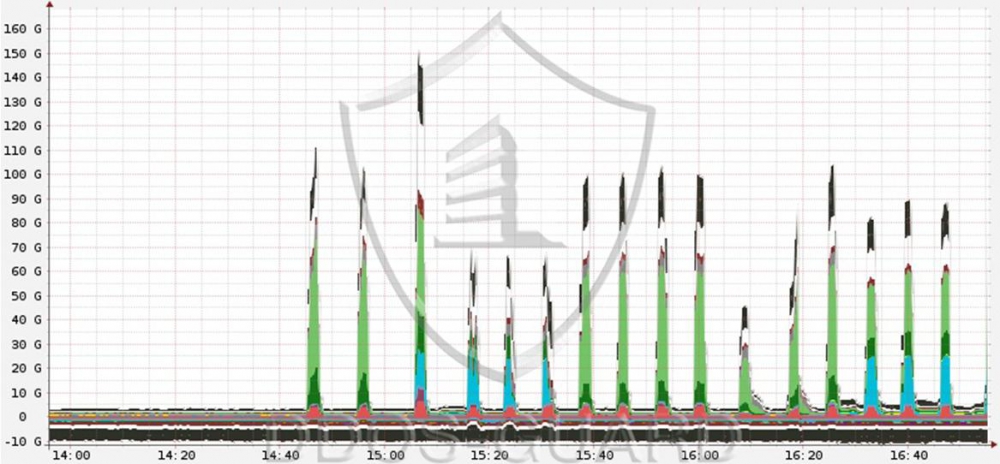
Одна из крупнейших европейских хостинговых компаний OVH также подверглась ряду DDoS-атак, общая мощность двух из них достигала рекордных 1 Тб/с. По данным СМИ, атака была осуществлена с помощью ботнета, состоящего из 145 607 видеорегистраторов, способных обеспечить мощность 1,5 Тб/с, без техник усиления и отражения.

К такому же выводу пришли и специалисты DDoS-GUARD после обработки и анализа паразитного трафика: злоумышленники не использовали средств ампфликации, при этом генерируя потоки данных на несколько протоколов сразу. Комбинация TCP SYN flood и TCP Ack flood , UDP flood, а так же генерация GRE flood  стала серьезным испытанием для сети фильтрации провайдера, но благодаря грамотной  оперативной работе инженеров NOC удалось минимизировать последствия для клиентов.


(На графиках G - Гбит/сек)


«Мощность и сложность атак планомерно растет, поэтому для таких случаев у нас всегда зарезервирована возможность для "горячего" увеличения каналов», - прокомментировал ситуацию Алексей Кузик, глава NOC в DDoS-GUARD – «Интернет вступает в новую реальность, где провайдеры защиты должны действовать на опережение».

Всего с 16 сентября по текущий момент было зафиксировано 14 ddos-атак мощностью более 200 MPPS. Судя по всему, это еще далеко не конец истории

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru