


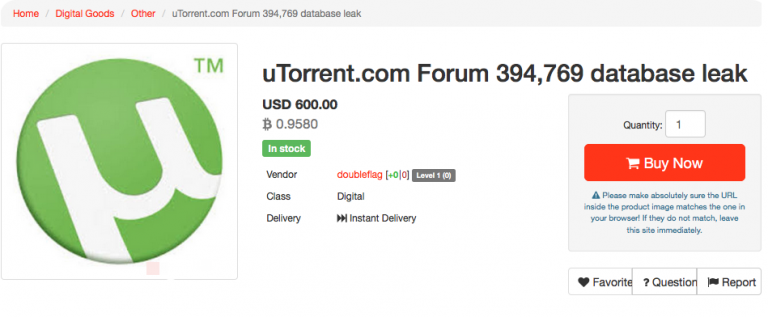

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

В июне команда uTorrent опубликовала предупреждение безопасности, советуя пользователям своего форума изменить свои пароли после сбоя базы данных. Дальнейшая информация с момента предупреждения не поступала и об этом сбое все забыли.

По состоянию на начало сентября стало известно, что проблема вернулась. Почти 400 тысяч аккаунтов uTorrent стали доступны для покупки на рынке TheRealDeal.

База данных продается пользователем под именем “doubleflag” за 600$. Содержимое представляет собой адреса электронной почты и пароли 394,769 пользователей uTorrent. «Из 394,769 аккаунтов пароли некоторых зашифрованы с помощью алгоритма SHA-1, а некоторые с помощью слабых хэшэй MD5» - говорится в сообщении HackRead.

TorrentFreak отмечает, что doubleflag утверждает, что данные были получены в январе 2016 г. А предупреждение от uTorrent было опубликовано почти шесть месяцев спустя. Haveibeenpwned.com также утвеждает, что данные просочились в январе. А uTorrent намекнула, что данные пользователей были украдены в июне.

Важное объявление безопасности от uTorrent:

6 июня 2016 года, BitTorrent стало известно о проблеме безопасности с нашими форумами.

Уязвимость позволила злоумышленникам получить доступ к некоторой информации, касающейся аккаунтов наших пользователей.

В результате атаки, злоумышленники смогли загрузить список пользователей с их данными. Мы расследуем инцидент, чтобы узнать, какая еще информация была похищена. В качестве меры предосторожности, мы рекомендуем нашим пользователям сменить свои пароли, так как считаем их скомпрометированными. Если вы пользуетесь на других сайтах тем же паролем, настоятельно советуем изменить и его и там.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru