



В браузере «Яндекса» исправлен CSRF-баг

В браузере «Яндекса» исправлен CSRF-баг

В браузере «Яндекса» исправлен CSRF-баг

Исследователь компании Netsparker рассказал в блоге о том, как он, с декабря 2015 года, добивался исправления уязвимости CSRF (Cross-Site Request Forgery) в браузере компании «Яндекс». Баг позволял атакующему обмануть встроенный в браузер инструмент для синхронизации данных, после чего браузер передавал всю информацию пользователя на чужой аккаунт.

Уязвимость была найдена в форме логина браузера «Яндекс», куда пользователь должен ввести свой email и пароль от аккаунта «Яндекс» для создания профиля в браузере. Так как браузер построен на движке Chromium, равно как и сам Chrome, он предлагает пользователям удобную функцию синхронизации всех настроек и данных между разными устройствами. Синхронизируется практически вся информация, включая пароли, закладки, историю браузера, информацию по автозаполнению форм и так далее.

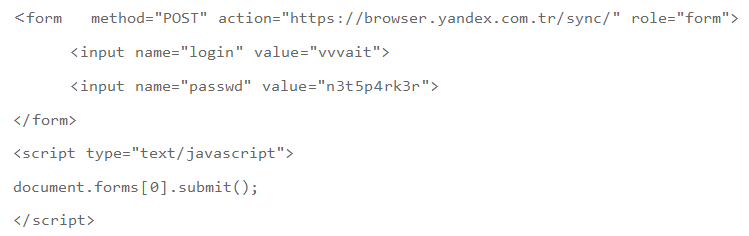
Чтобы эксплуатировать данный баг, атакующему было достаточно заманить пользователя на вредоносный сайт, в коде которого должно было содержаться следующее:


Таким образом атакующий заставлял браузер отправить POST-запрос на синхронизацию данных, используя вместо данных пользователя, подставные данные атакующего. В результате синхронизация всей конфиденциальной информации производилась с чужим аккаунтом и без ведома жертвы. Исследователь пишет, что приведенный proof-of-concept не работает против Chrome, так как там механизм синхронизации функционирует иначе, сообщает xakep.ru.

На данный момент проблема уже была устранена, но на это потребовалось немало времени. Уязвимость была обнаружена еще в декабре 2015 года, но связаться с «Яндексом» исследователи сумели только 15 января 2016 года, когда вышли на прямой контакт с одним из инженеров компании в Twitter. Он и объяснил исследователям, что для них был создан аккаунт в почте «Яндекса», где, как оказалось, их с 22 декабря 2015 года дожидался ответ компании, гласивший, что специалисты «Яндекса» не сумели воспроизвести атаку. В начале февраля 2016 года исследователи сняли PoC-видео, и в начале марта представители «Яндекса» наконец подтвердили, что эксперты Netsparker обнаружили реальную проблему, и занялись ее устранением. Окончательно CSRF-уязвимость была исправлена только в мае 2016 года.

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru