Специалисты BleepingComputer и Duo Security предупреждают администраторов Linux-серверов о появлении нового вымогателя FairWare. Малварь опасна тем, что не шифрует файлы на зараженном сервере, а попросту их удаляет.
При этом злоумышленники утверждают, что все удаленные данные были зашифрованы и загружены на их собственный сервер, а после выплаты выкупа будут возвращены. Как выяснилось, это неправда.
Все началось с того, что к исследователям BleepingComputer обратились администраторы китайского сайта V2EX Q&A, так как кто-то взломал их серверы и удалил ряд системных директорий, оставив после себя файл READ_ME.txt с требованием выкупа. Этот файл содержал ссылку на Pastebin, где располагается куда более развернутое послание от злоумышленников. В сообщении хакеры уведомляют своих жертв, что их файлы были удалены, а за восстановление придется заплатить 2 биткоина (примерно 1150 долларов). Согласно сообщению злоумышленников, у пострадавших есть две недели для принятия решения, после чего якобы похищенные файлы будут опубликованы в открытом доступе,
Хотя никаких доказательств своих слов злоумышленники не предоставляют, в послании также указан email для связи, по которому можно обращаться «если остались какие-то вопросы». При этом злоумышленники сообщают, что будут отвечать только тем, кто готов заплатить, но не тем, «кто просто хочет увидеть файлы».
Специалисты BleepingComputer не рекомендовали пострадавшим платить выкуп. Так, Лоренс Абрамс (Lawrence Abrams) писал, что нет никаких признаков того, что FairWare шифрует файлы. Также исследователи выразили сомнение в том, что удаленные с сервера файлы действительно загружаются на сервер злоумышленников. FairWare больше походил на мошенническую схему, то есть файлы с пострадавших серверов просто удалялись, и оплата выкупа уже не смогла бы отменить этот факт.
Несколькими днями позже об обнаружении очень похожей малвари сообщили специалисты компании Duo Security. Специалисты предупредили, что некая малварь заражает неправильно настроенные и работающие под управлением устаревших версий серверы Redis, доступные из интернета, и уже атаковала более 13 000 серверов (72% всех Redis-серверов вообще). По информации Duo Security, злоумышленники устанавливают на уязвимых серверах собственный ключ SSH, редактируя файл /root/.ssh/authorized_keys, что и позволяет им получить доступ к скомпрометированной машине.
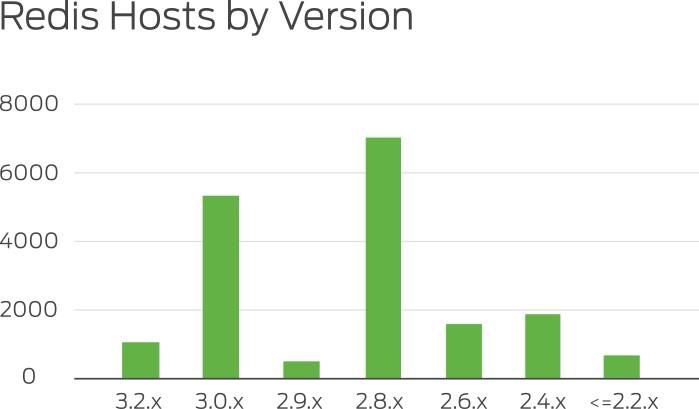
Статистика по версиям Redis, которая наглядно показывает, почему многие серверы уязвимы
В остальном малварь, найденная Duo Security, действовала точно так же, как FairWare: удаляла файлы и оставляла на сервере текстовое сообщение со ссылкой на Pastebin, где взломщики требовали выкуп. На это сходство обратил внимание Лоренс Абрамс, после чего он связался с представителями Duo Security и администраторами пострадавших от атак вредоноса серверов. Выяснилось, что все жертвы действительно имели на сервере установленный и запущенный Redis, а файл authorized_keys был изменен. Кроме того, оказалось, что совпадает даже IP-адрес атакующих: в обоих случаях эксперты зафиксировали среди IP-адресов адрес 89.248.172.9. Полный список IP был опубликован на GitHub.
Чтобы обнаружить малварь «в естественной среде обитания», исследователи Duo Security запустили ловушку: подняли собственный уязвимый Redis-сервер и стали ждать. Уже через несколько часов была зафиксирована атака, хакеры проникли в систему, удалили файлы и оставили ссылку на сообщение с требованием выкупа.
Совместными усилиями эксперты BleepingComputer и Duo Security убедились в том, что FairWare является лишь подделкой под шифровальщика. Перед удалением малварь не шифрует данные и никуда их не отправляет. В итоге эксперты еще раз объяснили, что выкуп платить не нужно, так как файлы это уже не вернет, и посоветовали администраторам настраивать Redis внимательнее.
Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.
Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.
Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.
В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.
После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.
Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.
Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.
Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.