



Сервис стриминга игр PlayStation Now выйдет для компьютеров

Сервис стриминга игр PlayStation Now выйдет для компьютеров

Сервис стриминга игр PlayStation Now выйдет для компьютеров

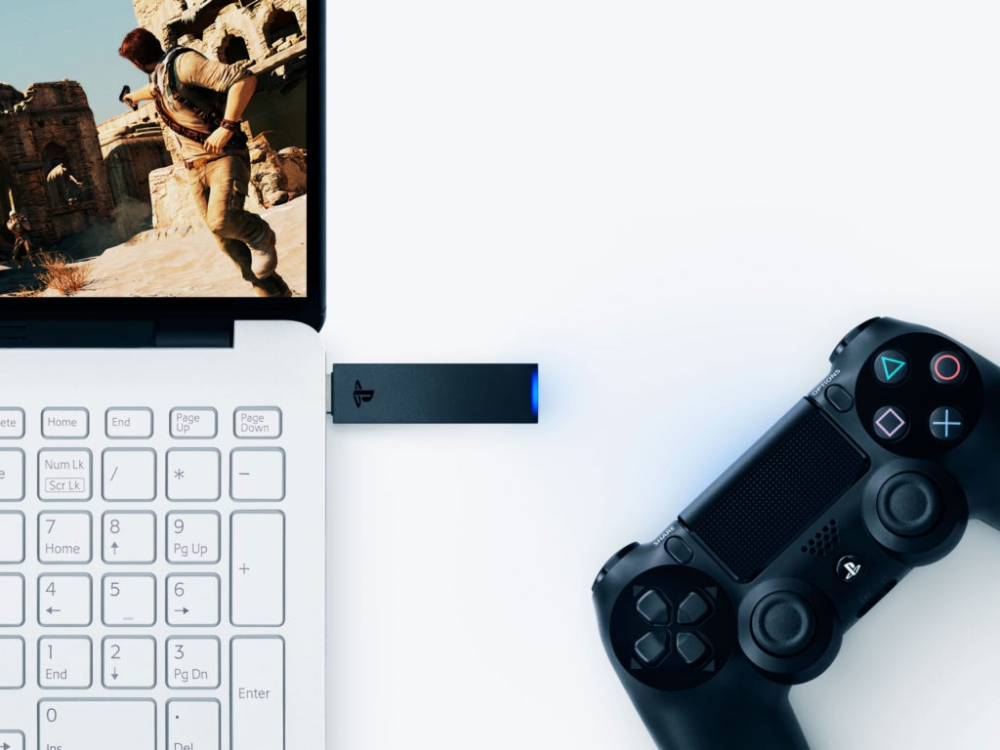
SONY наконец объявила, что выпустит сервис стриминга игр PlayStation Now для PC под управлением Windows. Также обещается адаптер USB который позволит использовать контроллер PlayStation 4  на PC.

В настоящее время PlayStation Now совместим с PlayStation 4 и некоторыми телевизорами Sony. На компьютерах приложение станет доступно в Европе в ближайшее время и чуть позже в Северной Америке, утверждает Sony в своем блоге. Подписка на месяц будет стоить в районе 20 долларов, однако в первые 7 дней сервис можно будет опробовать бесплатно. 

Кроме этого, в начале сентября Sony выпустит беспроводной USB-адаптер для DualShock 4, позволяющий подключить контроллер к вашему компьютеру. Стоить на момент релиза он будет 24.99 долларов.

Минимальные требования PC для работы PlayStation Now:

  • ОС: Windows 7, 8.1 или 10;
  • Процессор: Intel Core i3 частотой 3,5 ГГц, AMD частотой 3,8 ГГц или производительней;
  • Место на диске: 300 МБ;
  • Оперативная память: 2 ГБ;
  • Звуковая карта;
  • Порт USB;
  • Скорость передачи данных: минимум 5 Мбит/с (рекомендуется проводное подключение к сети Интернет).
Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru