



Anonymous написали собственный инструмент для DDoS-операций

Anonymous написали собственный инструмент для DDoS-операций

Anonymous написали собственный инструмент для DDoS-операций

Специалисты RSA Security рассказали, как именно хактивисты Anonymous атаковали сайты, связанные с Олимпиадой 2016 в Рио-де-Жанейро. Исследователи сообщают, что в ходе данной операции был создан специальный инструмент для Windows, который представляет собой сплав VB, .NET и Python скриптов.

Об операции # OpOlympicHacking хактивисты Anonymous объявили за несколько месяцев до начала Олимпийских игр. Равно как и проходившая в 2014 году операция #OpWorldCup, серия этих атак имела под собой социальную подоплеку и выражала протест, связанный с тем, что Бразилия принимает на своей территории данное мероприятие. Ниже приведен отрывок из официального манифеста Anonymous.

«Привет, Рио-де-Жанейро. Мы знаем, что многие из вас уже осознали, сколько вреда могут принести и приносят в город Олимпийские игры. СМИ продают иллюзию того, что весь город празднует и радуется визиту туристов со всего света, многие из которых были привлечены лишь низкими ценами на проституцию и наркотики. Эта фальшивая радость скрывает за собой кровопролитие на окраинах города; в основном от бесконечных полицейских рейдов и военных, которые прикрываются отговорками о вымышленной войне, страдают фавелы. <…> И все же, похоже, что после стольких слов и стольких манифестаций протеста на улицах (которые, как обычно, подавлялись посредством сдерживания, если не грубой силы) правительство продолжает игнорировать голоса собственного народа. А значит, мы продолжим свои операции по разоблачению различных действий тех лиц, которые представляют государство и, следовательно, являются врагами собственного народа».

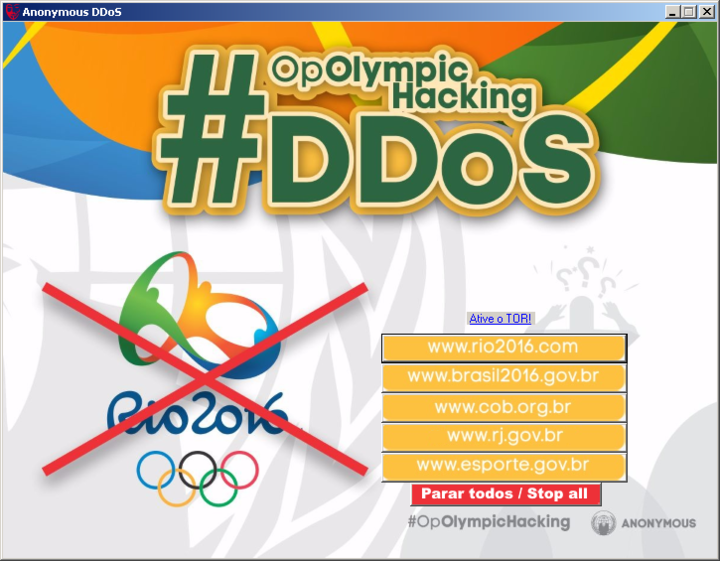
Атаки координировались бразильским подразделением Anonymous через Twitter, Facebook, Youtube и IRC-каналы, что является совершенно стандартным почерком хактивистов. Однако специалисты RSA выявили, что на этот раз Anonymous решили облегчить жизнь всем участникам акции и создали инструмент под названием opolympddos, пишет xakep.ru.

Ссылки на скачивание opolympddos распространялись по официальным каналам связи хактивистов, и инструмент представляет собой обычный исполняемый файл для Windows. Исследователи пишут, что он сочетает в себе VB, .NET и Python скрипты и требует для работы установки Tor (очевидно, чтобы скрыть реальные IP-адреса участников атаки).


Скриншот выше демонстрирует простейший интерфейс opolympddos: пять кнопок, нажатие на каждую из которых инициирует оправку рендомных HTTP-запросов на указанный адрес, и шестая кнопка для прекращения атаки.

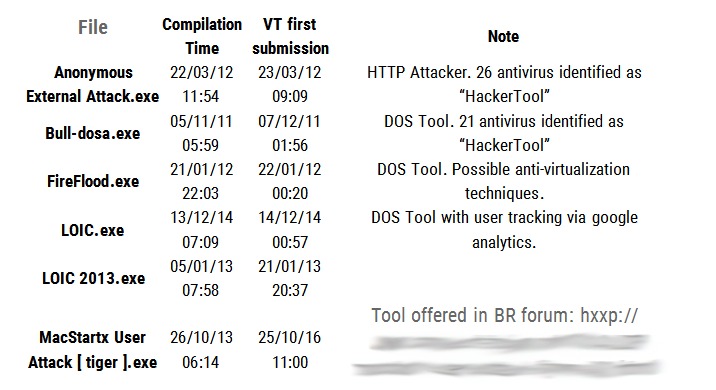
Помимо этого инструмента для широких масс, которым нет нужды разбираться в технологических тонкостях, специалисты RSA зафиксировали применение в ходе #OpOlympicHacking и других решений, список которых можно увидеть ниже.


Anonymous утверждают, что в ходе данной операции им удалось не только успешно осуществить DDoS-атаки, но также взломать ряд организаций и похитить данные о людях, которые связаны с организацией Олимпийских игр в Рио.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru