



Беспроводные клавиатуры уязвимы для перехвата нажатий клавиш

Беспроводные клавиатуры уязвимы для перехвата нажатий клавиш

Беспроводные клавиатуры уязвимы для перехвата нажатий клавиш

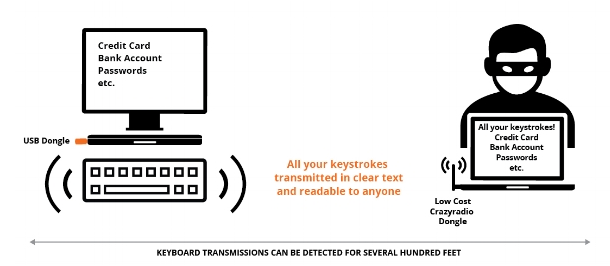
Беспроводные клавиатуры некоторых производителей не используют шифрование при обмене данными с их электронными ключами, что позволяет злоумышленнику перехватить нажатия клавиш или отправить свои собственные команды на компьютер-жертву.

Метод атаки, получивший название KeySniffer, был обнаружен исследователями в IoT безопасности из компании Bastille. Эксперты протестировали беспроводные, не Bluetooth, клавиатуры от 12 производителей и пришли к выводу, что устройства от 8 из этих производителей уязвимы для атак KeySniffer.

Bastille утверждают, что уязвимыми являются недорогие беспроводные клавиатуры от HP, Toshiba, Insignia, Kensington, Radio Shack, Anker, General Electric и EagleTec. Допускается, что клавиатуры других компаний могут также иметь подобную брешь. Эксперты определили, что более дорогие клавиатуры от таких фирм как Lenovo, Dell и Logitech шифруют свою связь и поэтому на них не распространяется эта уязвимость.

Атаки KeySniffer возможны только потому, что некоторые производители используют незашифрованные протоколы радиосвязи. Эксперты доказали, что злоумышленник, используя оборудование стоимостью менее $100, может провести атаку с расстояния до 76 метров.

Поскольку уязвимые клавиатуры передают нажатие клавиш в простом текстовом формате, злоумышленник может перехватывать все то, что пользователь вводит. Устройства непрерывно передают редио-пакеты, вне зависимости от того, печатает пользователь или нет, что создает благоприятное условие для сканирования пространства для потенциальных целей.

Исследователи продемонстрировали, что злоумышленник может легко перехватить нажатие всех клавиш, а затем найти среди них информацию об адресах электронной почты, именах пользователей, паролях и информации платежных карт.

В дополнение к перехвату информации, злоумышленник может использовать KeySniffer для того, чтобы вводить свои собственные комбинации клавиш, которые могут позволить ему установить вредоносные программы, осуществить кражу данных или другую вредоносную деятельность на устройстве жертвы.

Bastille сообщили производителям уязвимых клавиатур о наличии этого недочета, однако производители утверждают, что поправить ситуацию нельзя, так как эти устройства не поддерживают обновление прошивки.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru