Аналитики Bleeping Computer и компании Check Point обнаружили малварь CTB-Faker, которая маскируется под более известное семейство шифровальщиков CTB-Locker. Это не первый подражатель обнаруженный специалистами, совсем недавно был найден вымогатель PowerWare, который старательно выдавал себя за другого вредоноса (Locky).
Как и в случае PowerWare, код CTB-Faker не отличается качеством, похоже авторы малвари вообще решили сэкономить время, так что вместо надежного алгоритма шифрования здесь используются обыкновенные архивы, защищенные паролями.
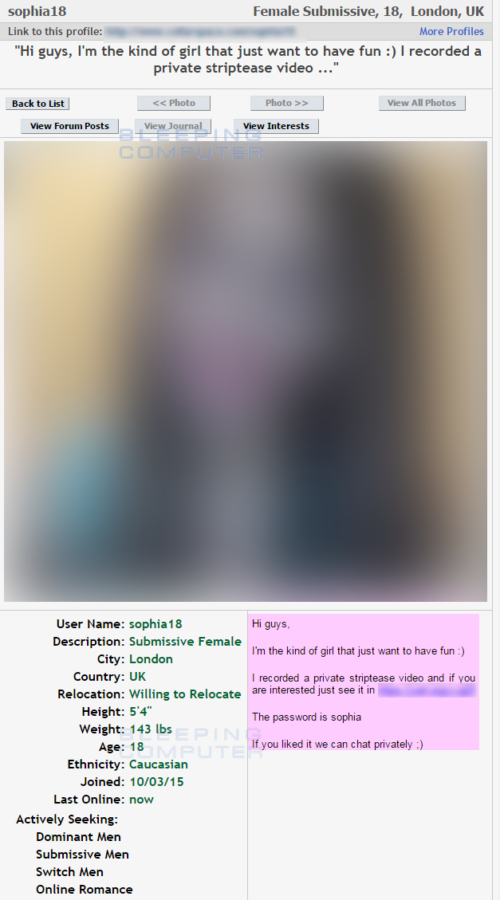
Специалисты пишут, что на сегодняшний день CTB-Faker распространяется преимущественно через сайты для взрослых, на которых посетителям предлагают заплатить за просмотр приватного танца. Здесь жертву обманом вынуждают скачать ZIP-архив, который содержит исполняемый файл малвари.
Распространение CTB-Faker
Как только пользователь «распакует архив», CTB-Faker начнет медленно и неумолимо перемещать файлы жертвы в защищенный паролем архив Users.zip, лежащий в корневом каталоге диска C. Для этих целей вредонос использует обычный WinRAR. Как только процесс перемещения данных завершен, вымогатель инициирует перезагрузку компьютера, а после перезапуска системы отображает сообщение с требованием выкупа. Это сообщение полностью копирует сообщение вымогателя CTB-Locker, то есть подражатель стремится походить на свой прототип по максимуму, также как и в случае с PowerWare и Locky. Очевидно идея злоумышленников заключается в том, что погуглив «CTB-Locker», пользователь испугается больше, узнав, что он пал жертвой распространенной и опасной угрозы, от которой нельзя спасти данные,
Специалисты Bleeping Computer сумели установить, что такая тактика работает. На данный момент авторы CTB-Faker заработали уже порядка 577 биткоинов, то есть около $381 000. По приблизительным подсчетам экспертов, выкуп заплатили около 7200 пользователей.
Хотя в сообщении с требованием выкупа утверждается, что CTB-Faker использует в работе комбинацию алгоритмов SHA-512 и RSA-4096, на самом деле шифровальщик применяет стандартное шифрование AES-256, которое используется для создания архивов WinRAR.
Исследователи обнаружили, что ключ шифрования (WinRAR пароль) был жестко закодирован в исходном исполняемом файле, который пользователи скачивали с сайта для взрослых. То есть данные можно извлечь и без оплаты выкупа. Эксперт Bleeping Computer Лоренс Абрамс сообщил, что он готов помочь всем жертвам шифровальщика восстановить информацию, если у них на руках остался этот исходный файл.
Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.
Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.
После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.
В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.
До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.
Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.