



Реклама навязывает пользователям Chrome вредоносное расширение

Реклама навязывает пользователям Chrome вредоносное расширение

Реклама навязывает пользователям Chrome вредоносное расширение

Бельгийский исследователь в области безопасности Барт Блэйз (Bart Blaze) обнаружил новый метод навязывания вредоносного расширения для Chrome, в котором пользователей вводят в заблуждение, утверждая, что на их компьютерах находятся вредоносные программы.

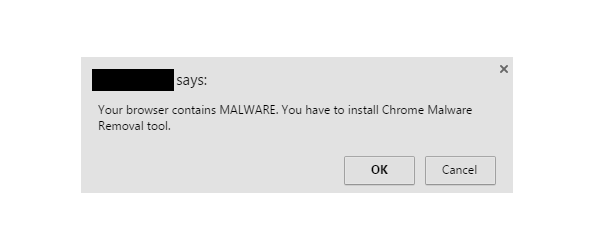
Эксперт впервые наткнулся на этот метод во время серфинга в интернете. На одном из сайтов, имя которого он не хотел называть, он заметил всплывающее окно, пытающееся ввести пользователей в заблуждение и сообщающее им о наличие мифических вредоносных программ на их компьютерах.

«Ваш браузер содержит вредоносные программы. Вы должны установить Chrome Malware Removal» - гласит всплывающее окно. Если пользователь нажимает OK, он перенаправляется на страницу Chrome Web Store, где может установить расширение Chrome Malware Removal.

Пытаясь выяснить, не был ли взломан или скомпрометирован посещенный им сайт, исследователь не смог найти подозрительно в его исходном коде.

Эксперт нашел источник всплывающего окна, но этот скрипт располагается не на самом посещенном сайте, а на стороннем ресурсе. Между этими двумя ресурсами существует договор, по которому посещенный сайт соглашается размещать у себя всплывающие окна третьей стороны.

Многие пользователи, если посмотреть отзывы в Chrome Web Store, считают само расширение тоже вредоносным.

Вебмастерам советуется не пользоваться предложениями размещения скриптов третьих сторон.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru