



Российские компании подвержены финансовому мошенничеству

Российские компании подвержены финансовому мошенничеству

Российские компании подвержены финансовому мошенничеству

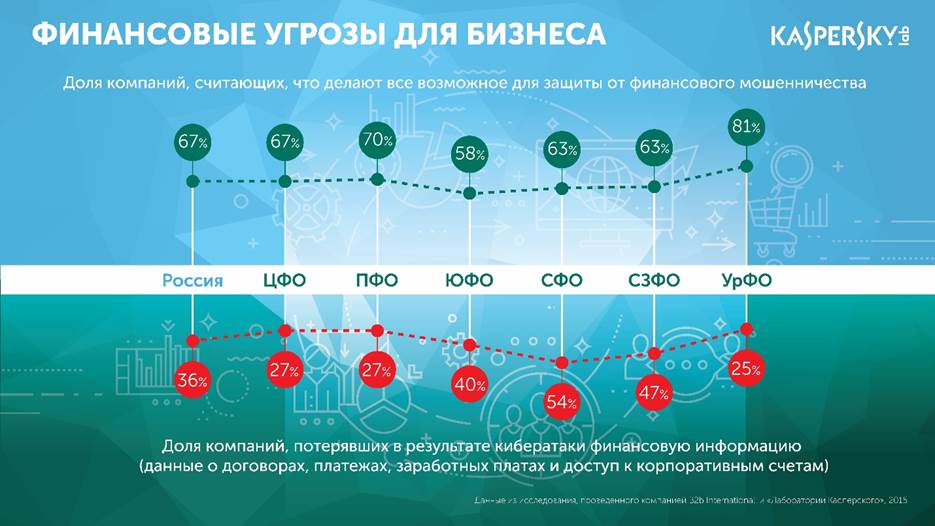
Как выяснила «Лаборатория Касперского» в ходе специально проведенного исследования, больше половины компаний в России, а именно 67%, уверены, что предприняли все возможные меры для защиты от финансового онлайн-мошенничества. При этом в Уральском федеральном округе доля организаций, которые не переживают за сохранность своей финансовой информации, доходит до 81%.

А вот предприятия Южного федерального округа отличаются меньшей по сравнению со всей Россией степенью уверенности в своей безопасности, однако 58% компаний этого региона все же считают, что они достаточно защищены от кибермошенников. 

Между тем, в рамках этого же опроса эксперты установили, что более трети российских организаций (36%) сталкивались с утечкой финансовой информации: в результате кибератаки предприятия теряли данные доступа к корпоративным счетам, данные о заработных платах сотрудников, договорах и платежах. В большей степени пострадали предприятия Сибирского федерального округа – там каждая вторая компания заявила о пропаже подобного рода информации. А, к примеру, в Уральском федеральном округе доля организаций, потерявших данные финансового характера, оказалась самой низкой в стране – 25%.   

Наибольшую угрозу сохранности финансовой информации компаний представляют банковские троянцы – вредоносные программы, предназначенные для кражи данных доступа к банковским счетам и платежным системам. И по данным «Лаборатории Касперского», на сегодняшний день в России приблизительно каждый 30-й корпоративный компьютер подвергается атакам именно этих зловредов. 


«Как нам удалось выяснить в ходе исследования, один инцидент обходится компаниям в крупную сумму денег: в среднем по миру небольшие организации тратят на устранение последствий кибератаки 38 тысяч долларов США, для предприятий же крупного бизнеса размеры этих трат увеличиваются в разы и доходят до 551 тысячи долларов. В случае утечки финансовых данных ущерб, как правило, возрастает – помимо расходов на восстановление работоспособности системы и убытков от вынужденного простоя, компании сильно рискуют потерять те деньги, которые хранятся на их корпоративных счетах, поскольку злоумышленники смогли заполучить данные, открывающие к ним доступ», – пояснил Сергей Голованов, ведущий антивирусный эксперт «Лаборатории Касперского».

«В течение последних десяти лет динамика развития киберпреступности показывает фундаментальные изменения. В 2015 году лишь 2% от общего количества зафиксированных нами инцидентов составляют традиционные преступления, а 98% приходится на киберпреступность и онлайн-мошенничество. Таким образом, мы можем говорить о наличии серьезной угрозы информационной безопасности не только для российской банковской системы, но и любых других информационных ресурсов, в том числе ресурсов государственных предприятий и органов госвласти», – отметил Павел Головлев, бизнес-партнер департамента безопасности Сбербанка России.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru