



Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

Эксперты ESET обнаружили новый бэкдор Keydnap для Mac OS X

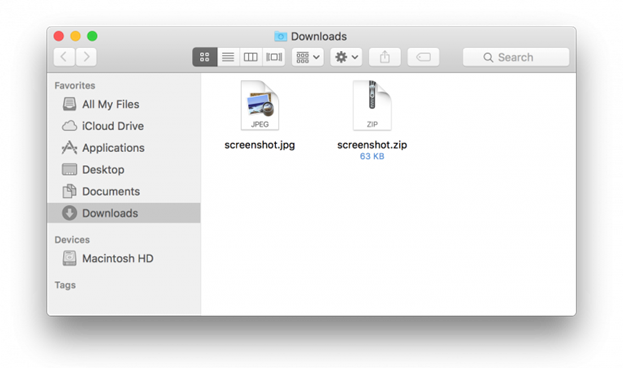
Вирус крадет пароли из сервиса Apple «Связка ключей iCloud» (iCloudKeychain) и открывает злоумышленникам доступ к зараженному компьютеру. Предположительно, Keydnap распространяется «по старинке» – в ZIP-архиве, приложенном к фишинговому письму. В архиве находится исполняемый файл Mach-O, замаскированный под текстовый файл или картинку в формате JPEG.

Если пользователь попытается открыть файл из архива, Keydnap покажет картинку или текстовый документ. Тем временем на макбуке исполняется вредоносный код, и происходит скачивание и установка бэкдора.


Keydnap притворяется картинкой


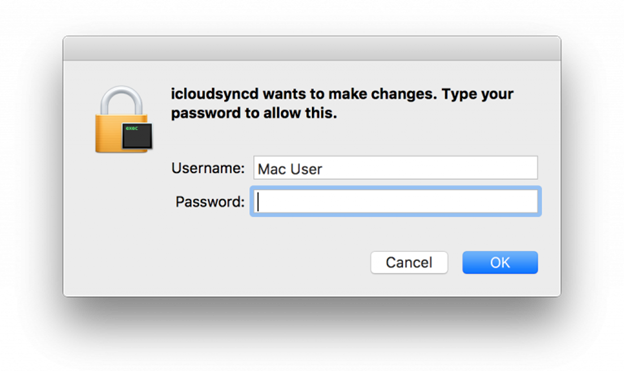
После установки Keydnap собирает и фильтрует информацию о зараженном компьютере. Вредоносная программа использует права текущего пользователя, но пытается получить root-доступ, для чего открывает окно ввода пароля Mac-пользователя.


Keydnapнужен пароль Mac-пользователя


Получив расширенные права в системе, Keydnap копирует содержимое менеджера паролей «Связка ключей iCloud». Информация отправляется на управляющий сервер злоумышленников посредством Tor2Web. Специалисты ESET отследили два сервера, к которым обращается вредоносная программа.


Помимо этого Keydnap может устанавливать обновления, скачивать и запускать другие исполняемые файлы, запрашивать для них права администратора.

Вирус крадет пароли из сервиса Apple «Связка ключей iCloud» (iCloudKeychain) и открывает злоумышленникам доступ к зараженному компьютеру. Предположительно, Keydnap распространяется «по старинке» – в ZIP-архиве, приложенном к фишинговому письму. В архиве находится исполняемый файл Mach-O, замаскированный под текстовый файл или картинку в формате JPEG." />
Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru