



У шифровальщика Locky появился последователь

У шифровальщика Locky появился последователь

У шифровальщика Locky появился последователь

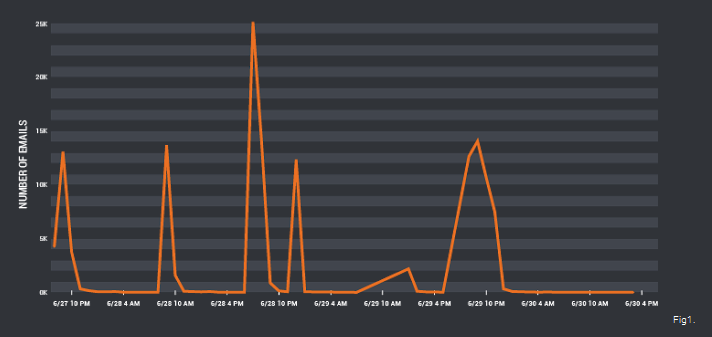
Исследователь Cisco Talos Уоррен Мерсер (Warren Mercer) сообщает, что у хорошо известного шифровальщика Locky появился последователь под названием Zepto. Злоумышленники активно продвигают новую угрозу, и за неделю было разослано порядка 140 000 вредоносных спам-сообщений.

Вымогатель Locky  был обнаружен в феврале 2016 года и буквально через пару недель он уже стал угрозой номер один среди шифровальщиков. Хотя с тех пор прошло уже несколько месяцев, первый подражатель появился у Locky только теперь. Впрочем, исследователь отмечает, что это не делает Zepto менее опасным.

Новая вредоносная кампания попала в поле зрения экспертов 27 июня 2016 года, и на тот момент злоумышленники успели разослать лишь около 4000 вредоносных писем. Кампания быстро набрала обороты, и уже через четыре дня эксперты наблюдали 137 731 вредоносное письмо.


email


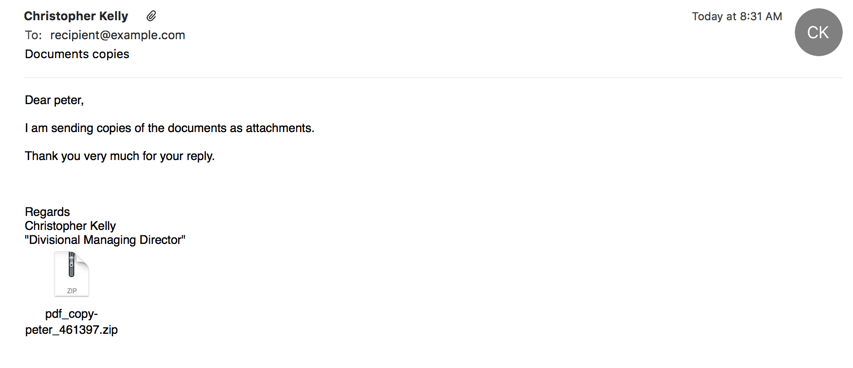
Малварь распространяемся в виде .zip-архивов, которые содержат вредоносный JavaScript. Детальное изучение проблемы позволило выявить 3 305 уникальных образцов малвари, каждому из которых имя присваивалось по схеме «swift [XXX|XXXX].js». Для рассылки спама злоумышленники использовали самые разные сообщения-приманки, и различные профили отправителей, в том числе выдавая себя за CEO компаний, сотрудников отдела продаж и так далее, пишет xakep.ru.


Фишинговое послание

image00


Если жертва открывает приложенный к письму «архив с документами», исполняется JavaScript. Он использует wscript.exe для запуска HTTP GET с целью отправки ряда команд на управляющий сервер. Тогда как некоторые образцы малвари на данном этапе обращаются к одному и тому же домену, другие перебирают до девяти разных вариантов. Затем Zepto начинает шифровать пользовательские файлы, изменяя их расширение на .zepto, что и дало малвари название.

Хотя в целом такой вектор атак не нов, эксперты пишут, что он по-прежнему является одним из наиболее эффективных. Более того, параллели с Locky в данном случае очевидны: оба зловреда доставляются по почте в виде вредоносных JS-файлов, оба оставляют после себя файлы одного типа и даже их сообщения с требованием выкупа крайне похожи.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru