



Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Исследователи из команды OpenDNS обнаружили, что фишеры всерьез заинтересовались биткоинами. Специалисты выявили более 100 ресурсов, которые тщательно имитируют сайты различных биткоин-кошельков и сервисов.

Первыми на проблему обратили внимание исследователи компании CYREN, описавшие ее еще в начале июня 2016 года. Согласно их данным, фишинговая кампания довольно масштабна: мошенники клонируют сайты различных биткоин-сервисов, а особого их внимания удостоился Blockchain.info.

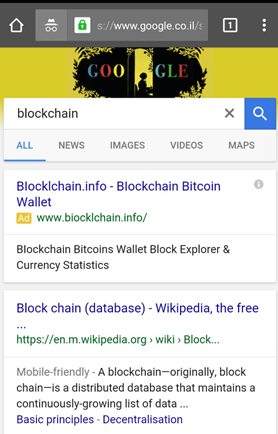
Специалисты OpenDNS изучили проблему более детально. Они пишут, что для привлечения жертв на поддельные сайты мошенники используют рекламу Google AdWords. На первый взгляд легитимные объявления рекламируют якобы настоящие сервисы, связанные с биткоином. Тогда как на самом деле такой баннер приведет пользователя на вредоносный сайт, операторы которого охотятся за чужими данными. Применяют фишеры и традиционный тайпсквотинг, то есть объявление может переправить пользователя на bioklchain.info вместо blockhain.info, пишет xakep.ru.


Ad-for-blockchain


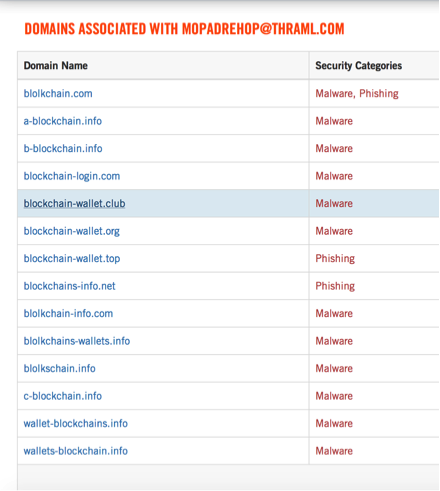
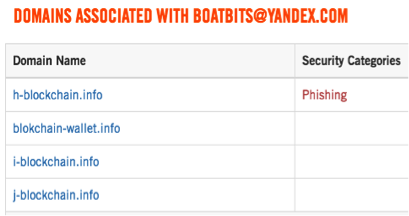
Исследователи OpenDNS заметили, что многие вредоносные сайты хостятся на IP-адресах, которые ранее уже попадали в поле зрения ИБ-экспертов. Поиск по огромной Whois-базе проекта показал, что те же самые IP ранее использовались для хостинга фишинговых сайтов, которые имитировали банковские порталы, iCloud и так далее, а также для рассылки спама. Более того, большинство этих фишинговых доменов зарегистрировано всего на шесть почтовых адресов: mopadrehop@thraml.com, stopracuho@thraml.com, tidrorosti@thraml.com, boatbits@yandex.com, isellbtc@yandex.com и isellbtc1234567@gmail.com.


Actor1

Actor3


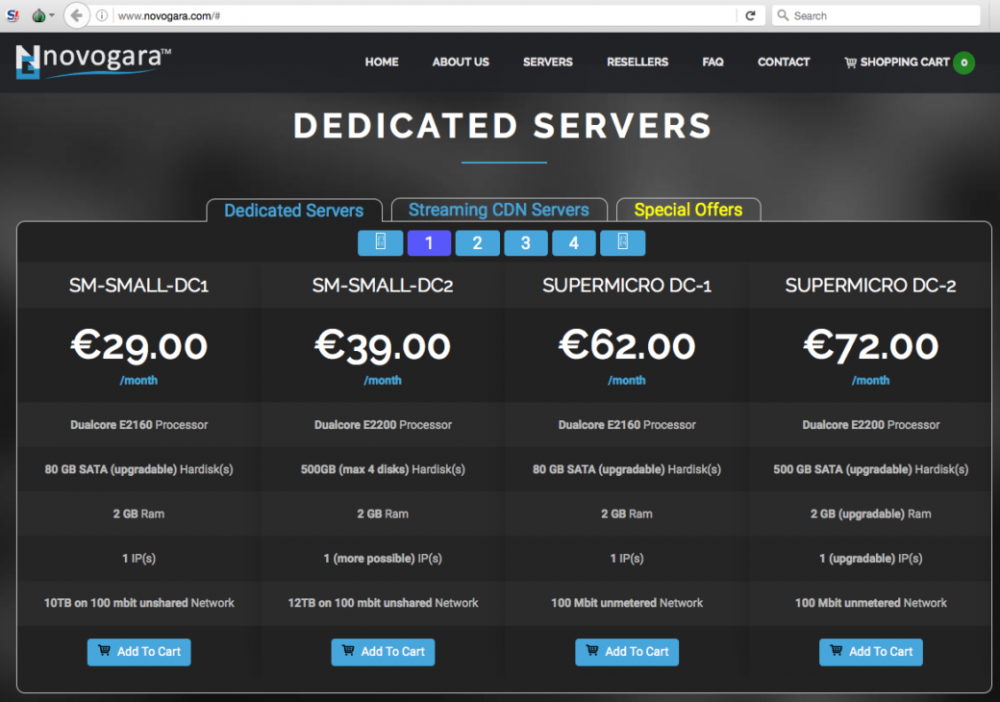
Специалисты пишут, что IP-адреса фишинговых сайтов привели их к компании Novogara, которая зарегистрирована на Сейшельских островах. Ранее данная фирма работала в Нидерландах, и была известна под именами QUASINETWORKS и Ecatel.


Novogara предоставляет услуги так называемого «пуленепробиваемого хостинга», то есть защищает своих клиентов и их информацию даже тогда, когда те явно занимаются чем-то нелегальным. Исследователи пишут, что ранее данный сервис хостил у себя фишинговые и спамерские ресурсы, детскую порнографию, а также использовался для DDoS-атак. В 2012 году компанию даже атаковали Anonymous, из-за детского порно на серверах провайдера.

Специалисты OpenDNS обещают продолжать наблюдения. Они сообщают, что большинство фишинговых доменов были зарегистрированы 26 мая 2016 года, но новые домены продолжают всплывать в логах каждый день. По мнению исследователей, блокчейн и криптовалюты сейчас находятся в зените славы, так что атаки явно продолжатся, а пользователям стоит внимательнее читать адреса сайтов.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru