Троянец 1C.Drop.1, исследованный специалистами компании «Доктор Веб», самостоятельно распространяется по электронной почте среди зарегистрированных в базе контрагентов, заражает компьютеры с установленными бухгалтерскими приложениями 1С и запускает на них опасного троянца-шифровальщика.
Вредоносные программы, при создании которых вирусописатели использовали какую-либо новую технологию или редкий язык программирования, появляются нечасто, и это – тот самый случай.
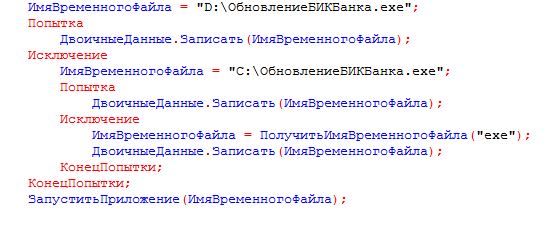
Можно смело сказать, что 1C.Drop.1 — это первый попавший в вирусную лабораторию компании «Доктор Веб» троянец, фактически написанный на русском языке, вернее, на встроенном языке программирования 1С, который использует для записи команд кириллицу. При этом вредоносные файлы для 1С, которые могли модифицировать или заражать другие файлы внешней обработки, известны вирусным аналитикам «Доктор Веб» еще с 2005 года, однако полноценный троянец-дроппер, скрывающий в себе опасного шифровальщика, встретился им впервые,
Троянец распространяется в виде вложения в сообщения электронной почты с темой «У нас сменился БИК банка» и следующим текстом:
Здравствуйте! У нас сменился БИК банка. Просим обновить свой классификатор банков. Это можно сделать в автоматическом режиме, если Вы используете 1С Предприятие 8. Файл - Открыть обработку обновления классификаторов из вложения. Нажать ДА. Классификатор обновится в автоматическом режиме. При включенном интернете за 1-2 минуты.
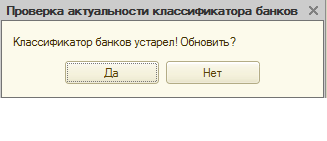
К письму прикреплен файл внешней обработки для программы «1С:Предприятие» с именемПроверкаАктуальностиКлассификатораБанков.epf. Тело этого модуля защищено паролем, поэтому просмотреть его исходный код стандартными средствами невозможно. Если получатель такого письма последует предложенным инструкциям и откроет этот файл в программе «1С:Предприятие», на экране отобразится диалоговое окно:
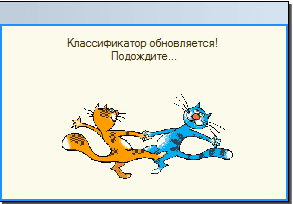
Какую бы кнопку ни нажал пользователь, 1C.Drop.1 будет запущен на выполнение, и в окне программы «1С:Предприятие» появится форма с изображением забавных котиков:
В это же самое время троянец начинает свою вредоносную деятельность на компьютере. В первую очередь он ищет в базе 1С контрагентов, для которых заполнены поля с адресом электронной почты, и отправляет по этим адресам письмо с собственной копией. Текст сообщения идентичен приведенному выше. Вместо адреса отправителя троянец использует e-mail, указанный в учетной записи пользователя 1С, а если таковой отсутствует, вместо него подставляется адрес 1cport@mail.ru. В качестве вложения троянец прикрепляет к письму файл внешней обработки с именем ОбновитьБИКБанка.epf, содержащий его копию. Пользователи, попытавшиеся открыть такой файл в приложении 1С, также пострадают от запустившегося на их компьютере шифровальщика, однако эта копия 1C.Drop.1 разошлет по адресам контрагентов поврежденный EPF-файл, который программа «1С:Предприятие» уже не сможет открыть. 1C.Drop.1 поддерживает работу с базами следующих конфигураций 1С:
"Управление торговлей, редакция 11.1"
"Управление торговлей (базовая), редакция 11.1"
"Управление торговлей, редакция 11.2"
"Управление торговлей (базовая), редакция 11.2"
"Бухгалтерия предприятия, редакция 3.0"
"Бухгалтерия предприятия (базовая), редакция 3.0"
"1С:Комплексная автоматизация 2.0"
После завершения рассылки 1C.Drop.1 извлекает из своих ресурсов, сохраняет на диск и запускает троянца-шифровальщика Trojan.Encoder.567. Этот опасный энкодер, имеющий несколько модификаций, шифрует хранящиеся на дисках зараженного компьютера файлы и требует выкуп за их расшифровку. К сожалению, в настоящее время специалисты компании «Доктор Веб» не располагают инструментарием для расшифровки файлов, поврежденных этой версией Trojan.Encoder.567, поэтому пользователям следует проявлять особую бдительность и не открывать полученные по электронной почте файлы в приложении «1С:Предприятие», даже если в качестве адреса отправителя значится адрес одного из известных получателю контрагентов.
Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.
Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.
Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).
Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.
Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.
В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.
Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.
Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.