



В сервисе Let's Encrypt произошла утечка email-адресов

В сервисе Let's Encrypt произошла утечка email-адресов

В сервисе Let's Encrypt произошла утечка email-адресов

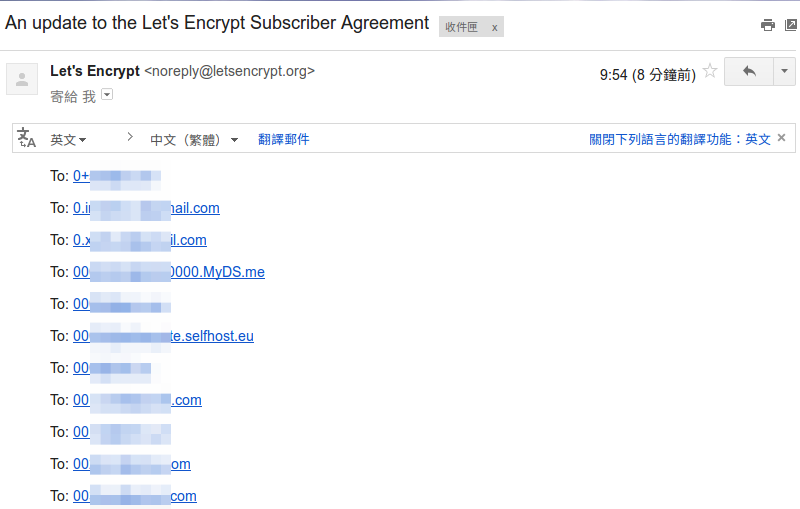
Разработчики сервиса Let’s Encrypt, предоставляющего бесплатные цифровые сертификаты для шифрования трафика по HTTPS всем и бесплатно, допустили досадную ошибку в ходе конфигурации почтовой рассылки. В результате почтовые ящики части пользователей стали известны другим адресатам.

Запущенный в прошлом году сервис раздачи бесплатных SSL-сертификатов, учрежденный организациями Mozilla Foundation и Electronic Frontier Foundation, совсем недавно хвастался своими успехами. В апреле 2016 года разработчики сообщали, что проект официально завершил этап бета-тестирования, и за это время было выпущено уже более 1,7 млн сертификатов и защищают более 3,8 млн доменов, пишет xakep.ru.

При этом на новостную рассылку проекта подписано 383 000 человек. 11 июня 2016 года, в минувшую субботу, Let’s Encrypt рассылал пользователям новость об изменениях в подписке. Случайно, по словам разработчиков, из-за бага в сторонней платформе, почтовые адреса ряда пользователей оказались видны остальным другим участникам рассылки.


Администрация проекта уже принесла пользователям извинения и пояснила, что виной всему был досадный баг. Так, десятый получатель рассылки мог видеть почтовые адреса предыдущих девяти пользователей. Проблему заметили не сразу, и почтовая платформа успела разослать 7618 писем из 383 000. То есть адреса примерно 1,9% пользователей оказались раскрыты. Наиболее полную подборку чужих адресов могли видеть те пользователи, которые находились в конце списка.

Официальные представители Let’s Encrypt убедительно просят подписчиков не разглашать чужие почтовые адреса и приносят извинения всем пострадавшим.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru