



В сервисе Let's Encrypt произошла утечка email-адресов

В сервисе Let's Encrypt произошла утечка email-адресов

В сервисе Let's Encrypt произошла утечка email-адресов

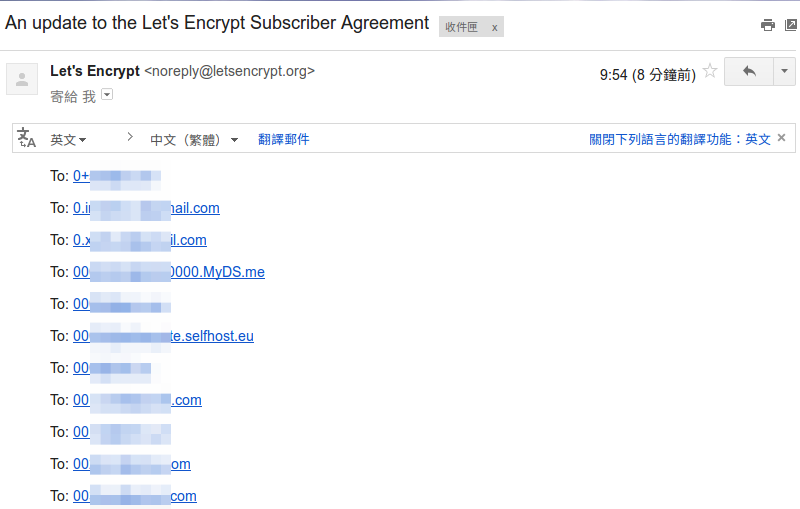
Разработчики сервиса Let’s Encrypt, предоставляющего бесплатные цифровые сертификаты для шифрования трафика по HTTPS всем и бесплатно, допустили досадную ошибку в ходе конфигурации почтовой рассылки. В результате почтовые ящики части пользователей стали известны другим адресатам.

Запущенный в прошлом году сервис раздачи бесплатных SSL-сертификатов, учрежденный организациями Mozilla Foundation и Electronic Frontier Foundation, совсем недавно хвастался своими успехами. В апреле 2016 года разработчики сообщали, что проект официально завершил этап бета-тестирования, и за это время было выпущено уже более 1,7 млн сертификатов и защищают более 3,8 млн доменов, пишет xakep.ru.

При этом на новостную рассылку проекта подписано 383 000 человек. 11 июня 2016 года, в минувшую субботу, Let’s Encrypt рассылал пользователям новость об изменениях в подписке. Случайно, по словам разработчиков, из-за бага в сторонней платформе, почтовые адреса ряда пользователей оказались видны остальным другим участникам рассылки.


Администрация проекта уже принесла пользователям извинения и пояснила, что виной всему был досадный баг. Так, десятый получатель рассылки мог видеть почтовые адреса предыдущих девяти пользователей. Проблему заметили не сразу, и почтовая платформа успела разослать 7618 писем из 383 000. То есть адреса примерно 1,9% пользователей оказались раскрыты. Наиболее полную подборку чужих адресов могли видеть те пользователи, которые находились в конце списка.

Официальные представители Let’s Encrypt убедительно просят подписчиков не разглашать чужие почтовые адреса и приносят извинения всем пострадавшим.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru