



Серьезная уязвимость поставила под удар множество стран

Серьезная уязвимость поставила под удар множество стран

Серьезная уязвимость поставила под удар множество стран

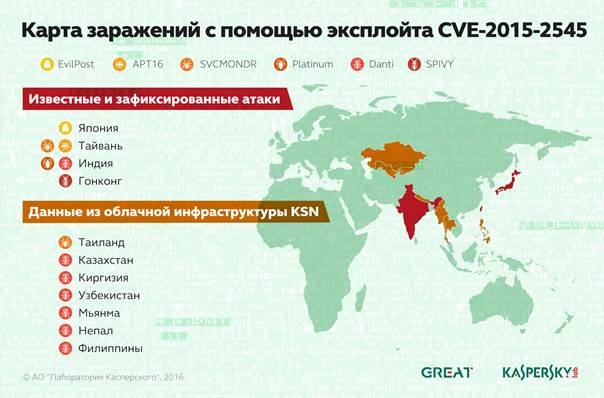
Эксперты «Лаборатории Касперского» на протяжении нескольких последних месяцев наблюдают волну кибератак на дипломатические и государственные учреждения в странах Средней и Юго-Восточной Азии. От действий злоумышленников в наибольшей степени пострадали пользователи в Казахстане, Узбекистане, Киргизии, Индии, Мьянме, Непале и Филиппинах.

Для заражения устройств во всех этих странах атакующие применяют программу-эксплойт, использующую одну и ту же уязвимость в приложении Microsoft Office. Своей приверженностью именно этому зловреду отличались уже известные в киберпреступном мире группировки Platinum, APT16, EvilPost и SPIVY, однако на этот раз, как выяснили эксперты «Лаборатории Касперского», все следы ведут к новой группе – Danti.

Первые признаки активности Danti были замечены в феврале этого года, и кибергруппировка до сих пор не сбавляет обороты. Используемая этими злоумышленниками уязвимость CVE-2015-2545 была закрыта Microsoft еще в конце 2015 года, однако это обстоятельство не мешает им осуществлять свою масштабную кампанию кибершпионажа. 


Атакующие распространяют эксплойт с помощью адресных фишинговых писем, а для того чтобы убедить получателя открыть сообщение, они используют имена высокопоставленных государственных лиц в качестве отправителей. Как только эксплойт запускается на устройстве жертвы, в системе устанавливается программа-бэкдор, дающая атакующим полный доступ к конфиденциальным данным в зараженной сети. При этом обнаружить факт атаки довольно непросто – используемый Danti эксплойт отличается повышенной сложностью и способен избегать детектирования встроенными средствами защиты Windows.     

Происхождение Danti пока неясно, однако эксперты «Лаборатории Касперского» полагают, что группировка каким-то образом связана с организаторами кампаний кибершпионажа NetTraveler и DragonOK. Также аналитики считают, что за Danti стоят китайскоговорящие хакеры.   

«Мы уверены, что этот эксплойт еще покажет себя в будущем. Пока же мы продолжаем изучать связанные с этим зловредом инциденты и проверять, имеют ли они отношение к другим атакам в азиатском регионе, – отметил Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». – В целом волна атак, осуществленная с помощью всего лишь одной уязвимости, указывает на две тенденции. Во-первых, злоумышленники все активнее уходят от дорогостоящей и длительной разработки сложных инструментов, в частности эксплойтов под уязвимости нулевого дня. Ведь как показывает практика, использование уже известных брешей дает не худший результат. А во-вторых, своевременное обновление ПО и закрытие уязвимостей в коммерческих компаниях и государственных организациях все еще не является повсеместно распространенной практикой. Так что мы призываем компании уделять больше внимания процессу установки патчей, поскольку именно эта мера позволит им защитить себя от атак с использованием уязвимостей». 

Подпишитесь на новости

RuStore станет обязательным для предустановки на телевизоры со Smart TV

Предустановка российского магазина приложений RuStore на телевизоры с функцией Smart TV станет обязательной с 2027 года. Как сообщила пресс-служба Минцифры, правительство подписало постановление, которое создает для этого правовую и техническую возможность.

Заявление министерства приводит «Интерфакс». RuStore включат в действующий механизм обязательной предустановки программ на Smart TV.

Перечень приложений, обязательных к установке на телевизоры в 2027 году, скорректируют: свои предложения Минцифры должно представить до 1 марта 2027 года.

В министерстве считают, что RuStore обеспечит гарантированный доступ к российским сервисам на телевизорах. Через магазин можно будет выполнить требования по предустановке в том числе тех приложений, которых сейчас нет в Google Play и Google TV.

Пользоваться RuStore владельцы телевизоров не обязаны, его использование исключительно добровольно, подчеркнули в Минцифры.

На смартфоны и планшеты с Android RuStore обязательно предустанавливают с 2023 года, а с 1 сентября 2025 года требование распространили и на устройства с iOS и HyperOS.

RSS: Новости на портале Anti-Malware.ru