



Вымогатели теперь не только шифруют файлы, но и используются для DDoS

Вымогатели теперь не только шифруют файлы, но и используются для DDoS

Вымогатели теперь не только шифруют файлы, но и используются для DDoS

Исследователь компании Invincea сообщает, что злоумышленники, похоже, догадались использовать зараженные шифровальщиками устройства для осуществления DDoS-атак. Так, новая версия вредоноса из семейства Cerber демонстрирует подозрительную активность, похожую на UDP флуд.

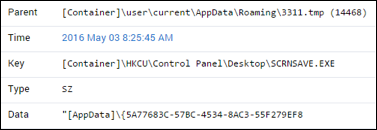
Икенна Дайк (Ikenna Dike) из Invincea пишет, что новая вариация Cerber, похоже, создавалась как многофункциональное решение, а не просто как еще один шифровальщик. После заражения устройства малварь вносит в систему изменения, позволяющие ей подменить пользовательский скринсейвер перманентным сообщением с требованием выкупа.


Но тогда как это достаточно стандартное поведение для вымогательского ПО, Cerber также продемонстрировал странную сетевую активность, массово обращаясь к большому пулу адресов, начиная с 85.93.0.0 и заканчивая 85.93.63.255.

Исследователь пишет, что код вредоноса прошел обфускацию, а некоторые куски, похоже, вообще были добавлены в код нарочно, чтобы сбить с толку аналитиков. Все это серьезно осложняет изучение вымогателя.

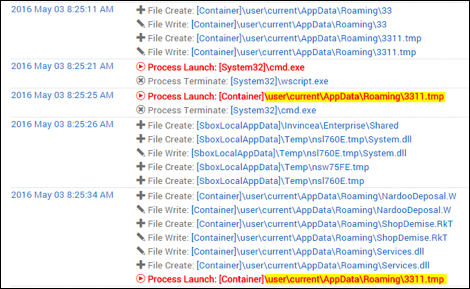
Дайк обнаружил, что вредонос способен создавать текстовые файлы, экспортировать их как файлы .vbs и затем выполнять. После того как скрипт был создан и запущен, появляется файл 3311.tmp, который, судя по всему, и является непосредственно шифровальщиком Cerber.


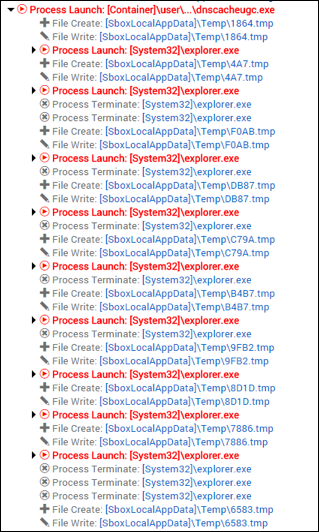
Кроме того, как уже было сказано выше, малварь подменяет скринсейвер сообщением о выкупе и обращается к подсети 255.255.192.0 (85.93.0.0 — 85.93.63.255). Вредонос создает шестнадцатеричный .tmp-файл, который постоянно запускает процесс explorer.exe. Процесс тоже создает ряд файлов .tmp и записывает их на диск. Судя по всему, эта повторяющаяся цепочка действий является дочерним процессом все того же 3311.tmp, сообщает xakep.ru. Исследователь отмечает, что файл dnscacheugc.exe на скриншоте ниже имеет тот же хеш, что и 3311.tmp, отличается только имя. Дайк полагает, что эта цепочка действий привязана к оригинальному лупу в VBscript.


«Наблюдаемый сетевой трафик выглядит как направленный на подсеть флуд UDP-пакетами через порт 6892. Используя спуфинг целевого адреса, хост может направить весь ответный трафик от подсети на жертву, в результате чего та перестанет отвечать», — пишет Дайк.

По мнению исследователя, рассматриваемый образец малвари, возможно, не полностью завершил процесс доставки пейлоада в систему, а это означает, что вредонос может быть способен и на другую опасную активность.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru