



Вымогатели теперь не только шифруют файлы, но и используются для DDoS

Вымогатели теперь не только шифруют файлы, но и используются для DDoS

Вымогатели теперь не только шифруют файлы, но и используются для DDoS

Исследователь компании Invincea сообщает, что злоумышленники, похоже, догадались использовать зараженные шифровальщиками устройства для осуществления DDoS-атак. Так, новая версия вредоноса из семейства Cerber демонстрирует подозрительную активность, похожую на UDP флуд.

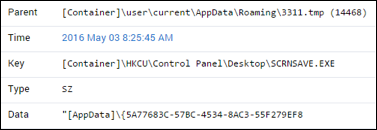
Икенна Дайк (Ikenna Dike) из Invincea пишет, что новая вариация Cerber, похоже, создавалась как многофункциональное решение, а не просто как еще один шифровальщик. После заражения устройства малварь вносит в систему изменения, позволяющие ей подменить пользовательский скринсейвер перманентным сообщением с требованием выкупа.


Но тогда как это достаточно стандартное поведение для вымогательского ПО, Cerber также продемонстрировал странную сетевую активность, массово обращаясь к большому пулу адресов, начиная с 85.93.0.0 и заканчивая 85.93.63.255.

Исследователь пишет, что код вредоноса прошел обфускацию, а некоторые куски, похоже, вообще были добавлены в код нарочно, чтобы сбить с толку аналитиков. Все это серьезно осложняет изучение вымогателя.

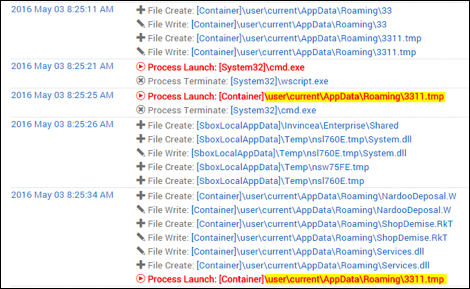
Дайк обнаружил, что вредонос способен создавать текстовые файлы, экспортировать их как файлы .vbs и затем выполнять. После того как скрипт был создан и запущен, появляется файл 3311.tmp, который, судя по всему, и является непосредственно шифровальщиком Cerber.


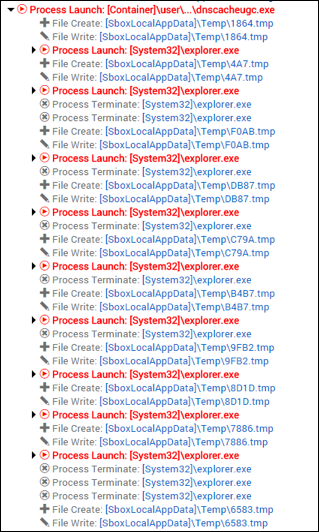
Кроме того, как уже было сказано выше, малварь подменяет скринсейвер сообщением о выкупе и обращается к подсети 255.255.192.0 (85.93.0.0 — 85.93.63.255). Вредонос создает шестнадцатеричный .tmp-файл, который постоянно запускает процесс explorer.exe. Процесс тоже создает ряд файлов .tmp и записывает их на диск. Судя по всему, эта повторяющаяся цепочка действий является дочерним процессом все того же 3311.tmp, сообщает xakep.ru. Исследователь отмечает, что файл dnscacheugc.exe на скриншоте ниже имеет тот же хеш, что и 3311.tmp, отличается только имя. Дайк полагает, что эта цепочка действий привязана к оригинальному лупу в VBscript.


«Наблюдаемый сетевой трафик выглядит как направленный на подсеть флуд UDP-пакетами через порт 6892. Используя спуфинг целевого адреса, хост может направить весь ответный трафик от подсети на жертву, в результате чего та перестанет отвечать», — пишет Дайк.

По мнению исследователя, рассматриваемый образец малвари, возможно, не полностью завершил процесс доставки пейлоада в систему, а это означает, что вредонос может быть способен и на другую опасную активность.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru