



ЛК зафиксировала резкий рост количества вредоносного спама

ЛК зафиксировала резкий рост количества вредоносного спама

ЛК зафиксировала резкий рост количества вредоносного спама

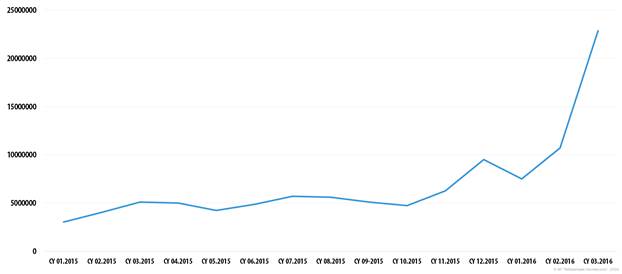
В начале 2016 года резко выросло количество вредоносного спама, однако в целом объем нежелательных писем продолжает сокращаться. Так, в марте защитные решения «Лаборатории Касперского» предотвратили свыше 22 млн попыток заражения пользователей вредоносными вложениями, что более чем в 4 раза превышает среднемесячное значение предыдущего года.

Таковы итоги анализа спам-активности в первом квартале. Отчасти этот рост объясняется повышением активности программ-вымогателей, которые часто распространяются именно с помощью спама. Кроме того, в большинство браузеров уже добавлена защита от посещения зараженных и фишинговых сайтов, в то время как почтовые клиенты по-прежнему не настолько безопасны, а значит, через них заражать пользователей гораздо проще и удобнее.


Количество срабатываний почтового компонента антивируса у клиентов «Лаборатории Касперского» в I квартале 2016 г.


«Подтверждаются наши давние прогнозы о постепенной криминализации спама, повышении его опасности вместе со снижением его общей доли в почте. Мошенники используют разные методы, чтобы заставить пользователей потерять бдительность и открыть вредоносное письмо. Разнообразие языков, социальная инженерия, огромное количество различных типов вложений, полностью меняющийся текст в рамках одной рассылки, подделка сообщений под уведомления от крупных авторитетных организаций и сервисов — все это выводит спам на новый уровень опасности», — предупреждает Дарья Лосева, спам-аналитик «Лаборатории Касперского».

В связи с участившимися терактами в странах Европы и Азии терроризм стал в первом квартале одной из основных тем нежелательных сообщений. Злоумышленники распространяли письма, якобы содержащие вложение с информацией о том, как своевременно обнаруживать взрывные устройства. На самом деле в письме находился зловред, использующийся для кражи персональных данных, организации DDoS-атак и установки вредоносного ПО.

Вдобавок к появлению новых тем в нежелательных письмах наблюдается тенденция к сокращению их размера. В январе-марте сообщения, объем которых не превышает 2 Кб, перешагнули планку в 80% от всего объема спама. Например, «нигерийские» мошенники раньше в основном сочиняли длинные и убедительные истории, нередко в качестве доказательства приводя ссылки на статьи из известных СМИ, а теперь все чаще рассылают короткие послания с предложением выйти на связь и узнать подробности.

Всего в первом квартале доля спама в общемировом почтовом трафике составила 56%, а в российском почти 62%. При этом нежелательных писем, исходящих из России, стало меньше. Если по итогам прошлого года наша страна заняла по этому показателю второе место, то в начале этого спустилась на седьмую позицию.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru