



Шифровальщик Enigma атакует российских пользователей

Шифровальщик Enigma атакует российских пользователей

Шифровальщик Enigma атакует российских пользователей

Исследователь компании AVG обнаружил нового криптовымогателя Enigma, который пока атакует исключительно русскоязычных пользователей. Специалисты пишут, что при определенных условиях, жертвы вредоноса могут спасти свои данные, воспользовавшись теневыми копиями.


Детальным анализом новой малвари занимались исследователи MalwareHunterTeam и Bleeping Computer. Они рассказали, что Enigma использует модель шифрования AES-RSA, которая на сегодня является почти стандартом для вымогательского ПО. Как только файлы жертвы были зашифрованы, Enigma требует выкуп в размере 0,4291 биткоина (порядка $200 по текущему курсу), пишет xakep.ru.

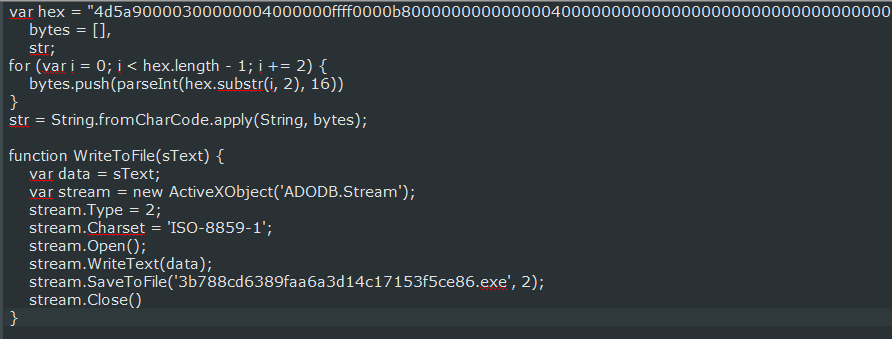
Текущая модель распространения вредоноса — это связка HTML/JS. Стоит пользователю открыть файл HTML, к примеру, полученный в письме, содержащийся внутри него вредоносный код выполняется, и на жестком диске жертвы создается файл «Свидетельство о регистрации частного предприятия.js». После этого жертве предлагают якобы скачать некий файл JavaScript из интернета, хотя, на самом деле, пользователь лишь инициирует запуск уже упомянутого .js-файла. Если пользователь соглашается, малварь создает 3b788cd6389faa6a3d14c17153f5ce86.exe, который незамедлительно выполняется. Именно этот файл зашифрует все данные на компьютере жертвы, изменив их расширение на .enigma.


Однако исследователи обнаружили, что можно спасти данные, не платя злоумышленникам выкуп. Оказалось, что если у пользователя включен Windows UAC (User Account Control), то под конец процесса шифрования UAC выведет соответствующее предупреждение. Если нажать «Нет» в этом окне, шифрование завершится, но теневые копии при этом не будут удалены. Воспользовавшись специальными инструментами для восстановления данных с жестких дисков, пострадавший пользователь может восстановить зашифрованные файлы из теневых копий.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru