



Шифровальщик Enigma атакует российских пользователей

Шифровальщик Enigma атакует российских пользователей

Шифровальщик Enigma атакует российских пользователей

Исследователь компании AVG обнаружил нового криптовымогателя Enigma, который пока атакует исключительно русскоязычных пользователей. Специалисты пишут, что при определенных условиях, жертвы вредоноса могут спасти свои данные, воспользовавшись теневыми копиями.


Детальным анализом новой малвари занимались исследователи MalwareHunterTeam и Bleeping Computer. Они рассказали, что Enigma использует модель шифрования AES-RSA, которая на сегодня является почти стандартом для вымогательского ПО. Как только файлы жертвы были зашифрованы, Enigma требует выкуп в размере 0,4291 биткоина (порядка $200 по текущему курсу), пишет xakep.ru.

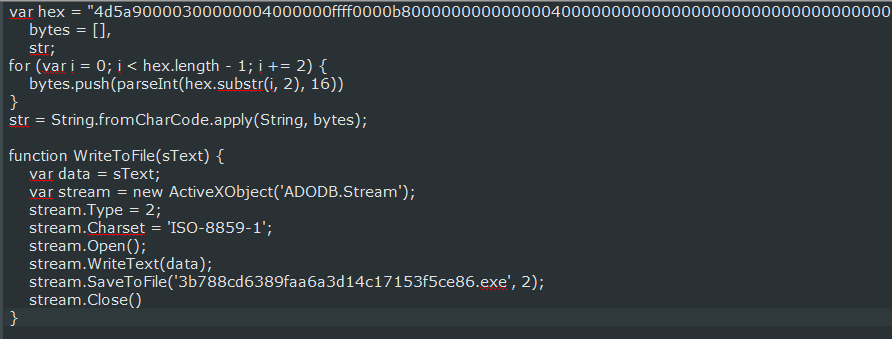
Текущая модель распространения вредоноса — это связка HTML/JS. Стоит пользователю открыть файл HTML, к примеру, полученный в письме, содержащийся внутри него вредоносный код выполняется, и на жестком диске жертвы создается файл «Свидетельство о регистрации частного предприятия.js». После этого жертве предлагают якобы скачать некий файл JavaScript из интернета, хотя, на самом деле, пользователь лишь инициирует запуск уже упомянутого .js-файла. Если пользователь соглашается, малварь создает 3b788cd6389faa6a3d14c17153f5ce86.exe, который незамедлительно выполняется. Именно этот файл зашифрует все данные на компьютере жертвы, изменив их расширение на .enigma.


Однако исследователи обнаружили, что можно спасти данные, не платя злоумышленникам выкуп. Оказалось, что если у пользователя включен Windows UAC (User Account Control), то под конец процесса шифрования UAC выведет соответствующее предупреждение. Если нажать «Нет» в этом окне, шифрование завершится, но теневые копии при этом не будут удалены. Воспользовавшись специальными инструментами для восстановления данных с жестких дисков, пострадавший пользователь может восстановить зашифрованные файлы из теневых копий.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru