



Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

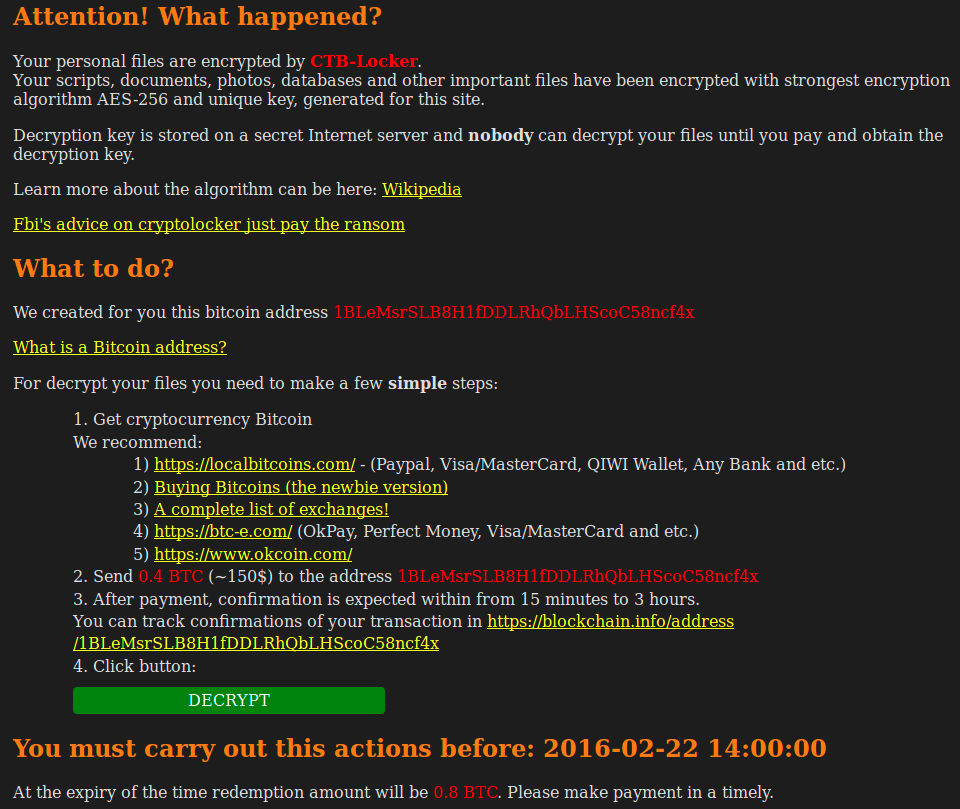
Новая версия трояна-вымогателя CTB-Locker передаёт ключи для востановления зашифрованных файлов в транзакциях Bitcoin. Это надёжнее, чем отправлять их через сеть заражённых сайтов-посредников, которые в любой момент могут исчезнуть.

Первые версии CTB-Locker, замеченные в прошлом году, атаковали персональные компьютеры. Спустя несколько месяцев его создатели изменили тактику и разработали модификацию трояна, которая поражает не компьютеры пользователей, а веб-сайты. Новый CTB-Locker шифрует файлы, размещённые на сервере, а затем требует выкуп.

У трояна с самого начала имелась интересная особенность: он позволял жертве расшифровать пару файлов бесплатно. Смысл такой демонстрации возможностей, по-видимому, заключался в том, чтобы убедить пользователя, что всё честно. Будет выкуп — будут и файлы.


CTB-Locker-February


Недавно специалисты по информационной безопасности из Sucuri обратили внимание, что стоимость пробной расшифровки подросла. Теперь CTB-Locker требует за неё 0,0001 биткоина (около трёх рублей). Это мизерная сумма, сравнимая со комиссией за проведение транзакции. Заработать на ней невозможно.

Повышение цены понадобилось по другой причине. Прежние версии трояна проверяли получение выкупа при помощи сети заражённых сайтов-посредников. Проблема заключалась в том, что заражённые сайты время от времения вылечивают. В результате троян мог потерять связь со всеми известными ему посредниками, пишет xakep.ru.

Мартовская версия CTB-Locker отказалась от сайтов-посредников в пользу хранения информации в блокчейне Bitcoin. Для каждого зашифрованного сервера скрипты злоумышленников создают адрес Bitcoin. Если на него придут деньги, они создадут новую транзакцию с ключом для расшифровки в метаданных, а полученные от жертвы 0,0001 биткоина пойдут на оплату комиссии. Трояны на заражённых серверах мониторят появление транзакций с ключами в блокчейне при помощи программного интерфейса blockexplorer.com.

Это очень надёжный метод коммуникации, однако специалисты Sucuri сомневаются, что он поможет создателям CTB-Locker. Судя по неуклонному снижению размера выкупа, который требует троян, им никто не хочет платить. Причина, по всей видимости, в том, что владельцев веб-серверов не так легко запугать. В отличие от обычных пользователей, у них обычно есть резервные копии всех файлов.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru