



Черви-вымогатели нового поколения будут прицельно атаковать компании

Черви-вымогатели нового поколения будут прицельно атаковать компании

Черви-вымогатели нового поколения будут прицельно атаковать компании

Специалисты корпорации Cisco полагают, что новое поколение троянов-вымогателей будет прицельно атаковать корпоративные сети организаций и автоматически распространяться по ним, как сетевые черви. Публикация на сайте компании подробно описывает, как будут выглядеть подобные атаки.

Современные трояны-вымогатели, как правило, распространяются при помощи массовых фишинговых кампаний, через заражённые рекламные баннеры и эксплойт-киты. Они стремятся обработать как можно больше потенциальных жертв в надежде, что какой-то процент попадётся на их уловки.

В начале 2016 года специалисты по информационной безопасности обратили внимание на изменение характера атак. Авторы трояна-вымогателя под названием Samsam тщательно выбирали жертв. Они атаковали сети организаций, связанных со здравоохранением и требовали крупный выкуп, сообщает xakep.ru.

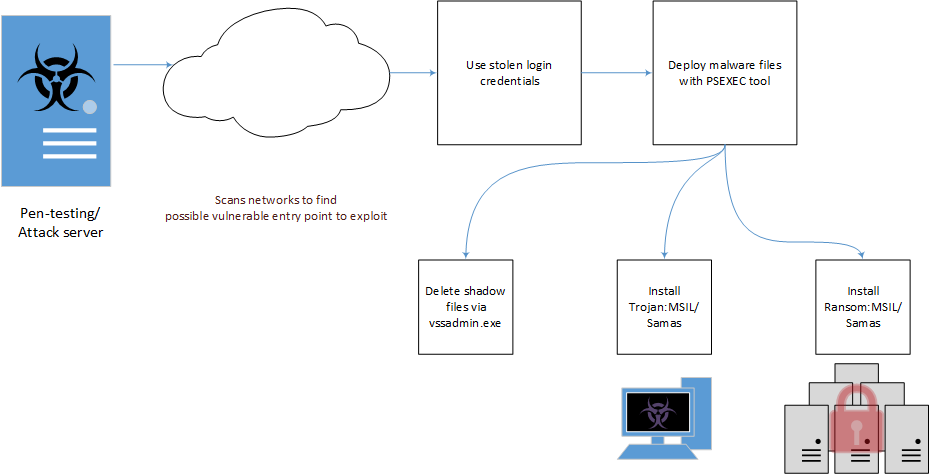
Внедрение Samsam выполняется вручную. Злоумышленники используют такие инструменты, как Jexboss, чтобы отыскать серверы, на которых работает непропатченная версия JBoss, и внедряются в сеть. Затем при помощи других общедоступных средств они добывают необходимую информацию и устанавливают троян.


В Cisco отмечают, что Samsam несложен и несамодостаточен. Тем не менее, он демонстрирует некоторые качества, которые роднят его с сетевыми червями. Samsam быстро распространяется по атакуемой сети, попутно прилагая усилия для того, чтобы замедлить или сделать невозможным восстановление поражённых компьютеров.

В Cisco смоделировали атаку, выполняемую при помощи более совершенного червя-вымогателя, и описали результаты эксперимента на сайте компании. Рассматриваемый сценарий начинается с того, что группа высококвалифицированных злоумышленников тщательно готовится к атаке, собирая информацию о будущей жертве.

Сначала они должны получить локальные администраторские права хотя бы на одном из компьютеров в корпоративной сети атакуемой организации. Используя его, они пытаются повысить свои права доступа.

Теперь необходимо разобраться, каким образом осуществляется бэкап. Чтобы выкуп остался единственным способом восстановления зашифрованных данных, бэкап нужно остановить, а старые резервные копии уничтожить или испортить.

Их следующей целью становятся системы, которые служат для взаимодействия между членами организации — корпоративная электронная почта, внутренние чаты, видеоконференции и т.п. Это замедляет организацию противодействия.

Одновременно злоумышленники разыскивают в сети жертвы критически важную информацию и сервисы. Именно их возьмут в «заложники», чтобы потребовать выкуп.

После этого в сеть внедряется червь-вымогатель, который автоматически распространяется по атакуемым машинам. Для ускорения процесса могут использоваться сервисы, предназначенные для централизованного обновления программного обеспечения.

Остановить червя на этой стадии практически невозможно. «В течение часа поражены более 800 серверов и 3200 рабочих компьютеров в сети; половина цифровых активов и большая часть данных компании зашифрована, — так описывает исход эксперимента публикация Cisco. — Жертва отброшена в восьмидесятые годы прошлого века: пишущие машинки, блокноты, факсы, бумажные чеки и прочее в таком духе».

Всё это — результат того, что сети проектировали и развивали, экономя на информационной безопасности, подытоживают авторы публикации. А так нельзя, потому что платить всё равно придётся, вопрос только за что: за восстановление захваченных данных или за их защиту. Очевидно, что для Cisco выгоднее последний вариант.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru